



Le Single Sign-On (SSO) expliqué : avantages, risques et sécurité
Les avantages du SSO et ce qu’il faut savoir avant de cliquer sur « Se connecter avec Facebook ».
Qu’est-ce que le SSO ?
Le Single Sign-On (authentification unique) est une méthode d’authentification qui permet à un utilisateur d’accéder à plusieurs services et applications avec un seul jeu d’identifiants (nom d’utilisateur + mot de passe). Vous l’avez certainement déjà rencontré lorsqu’un site ou une application vous a proposé de vous connecter avec Google, Facebook, Apple, etc.
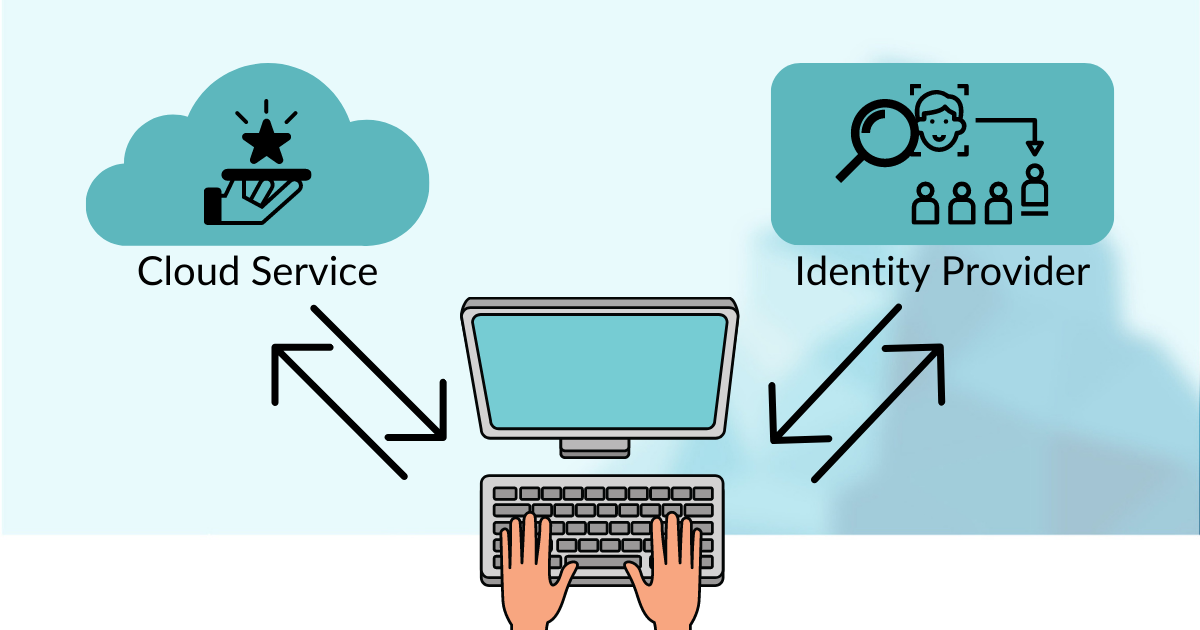
Ce système implique trois parties : l’utilisateur final, le fournisseur de services et le fournisseur d’identité. Lorsque l’utilisateur se connecte à un service via le SSO, c’est le fournisseur d’identité qui autorise l’opération. Pour accéder sans interruption au service tiers, l’utilisateur doit être connecté à son compte auprès du fournisseur d’identité ; sinon, il sera invité à s’y connecter d’abord. Par exemple, tant que vous êtes connecté à votre compte Google, vous pouvez accéder à tous les services qui y sont liés ; si vous vous déconnectez, vous perdez cet accès.
L’avantage de cette approche est que l’utilisateur n’a pas besoin d’identifiants distincts pour chaque service et que les fournisseurs de services ne stockent pas son mot de passe. Elle présente toutefois un risque important si un acteur malveillant parvient à obtenir les identifiants SSO de l’utilisateur.
Pour protéger votre processus SSO, nous vous recommandons vivement d’activer l’authentification à deux facteurs. Pour les services critiques, mieux vaut en outre utiliser des identifiants distincts (protégés, bien sûr, par 2FA/MFA).
En résumé, le SSO est une méthode d’authentification extrêmement pratique, mais il faut choisir avec discernement les cas dans lesquels l’utiliser.
Le SSO avec des services tiers est-il sûr ?
Comme nous l’avons vu, le Single Sign-On peut être très pratique, puisqu’il permet d’accéder à de nombreux services avec un seul jeu d’identifiants. Et comme nous sommes naturellement un peu paresseux, nous avons tendance à cliquer sur « Se connecter avec Facebook » (ou une autre option disponible) simplement pour éviter une procédure d’inscription (apparemment) fastidieuse.
Qu’est-ce qui peut mal tourner ?
Si un pirate parvient à obtenir vos identifiants SSO, il aura dans le pire des cas accès à tous les comptes qui dépendent de cette authentification. Vous pouvez protéger vos comptes avec la 2FA lorsque c’est possible, mais les comptes qui n’offrent pas cette option restent exposés.
Il faut aussi rappeler que si le fournisseur SSO est indisponible pour une raison quelconque (serveur en panne ou site bloqué sur votre réseau), vous ne pourrez pas vous connecter aux services qui lui sont liés.
Enfin, il ne faut pas négliger la protection de la vie privée : plus vous utilisez le SSO, plus son fournisseur en sait sur vous. Les fournisseurs de services ont en outre accès à certaines de vos données personnelles auprès du fournisseur d’identité (par exemple les informations publiques de votre profil si le fournisseur d’identité est un réseau social). Vous pouvez limiter ce partage de données dans vos paramètres de confidentialité.
Au fond, le SSO est bien meilleur que l’utilisation de mots de passe faibles et réutilisés, et il peut être renforcé par la 2FA/MFA. Il reste toutefois moins sûr qu’un gestionnaire de mots de passe, qui stocke vos mots de passe en toute sécurité et génère des mots de passe forts et uniques pour chacun de vos comptes.
Notre Corporate Edition du gestionnaire de mots de passe PassSecurium™ fonctionne par exemple avec Azure AD, qui joue alors le rôle de fournisseur SSO. PassSecurium™ ne se contente pas d’authentifier les utilisateurs avec leurs identifiants Azure : il leur attribue aussi des rôles et leur accorde les autorisations correspondant à leur rôle.
Nous espérons que cet article vous a été utile et a clarifié ce sujet complexe qu’est le Single Sign-On !
Ce site web utilise des cookies. Ceux-ci ont deux fonctions: d'une part, ils fournissent des fonctionnalités de base pour le site web. D'un autre côté, ils nous permettent d'améliorer notre contenu en enregistrant et en analysant les données anonymes des utilisateurs. Vous pouvez à tout moment reconsidérer votre consentement à l'utilisation des cookies. Trouvez plus d'informations sur les cookies sur notre Déclaration relative aux cookies et sur notre Politique de confidentialité.