



Single Sign-On (SSO) explicado: ventajas, riesgos y seguridad
Las ventajas del SSO y qué tener en cuenta antes de hacer clic en «Iniciar sesión con Facebook».
¿Qué es el SSO?
El Single Sign-On (inicio de sesión único) es un método de autenticación que permite a un usuario acceder a varios servicios y aplicaciones con un único conjunto de credenciales (nombre de usuario + contraseña). Seguro que ya lo ha visto cuando una web o una app le ha propuesto iniciar sesión con Google, Facebook, Apple, etc.
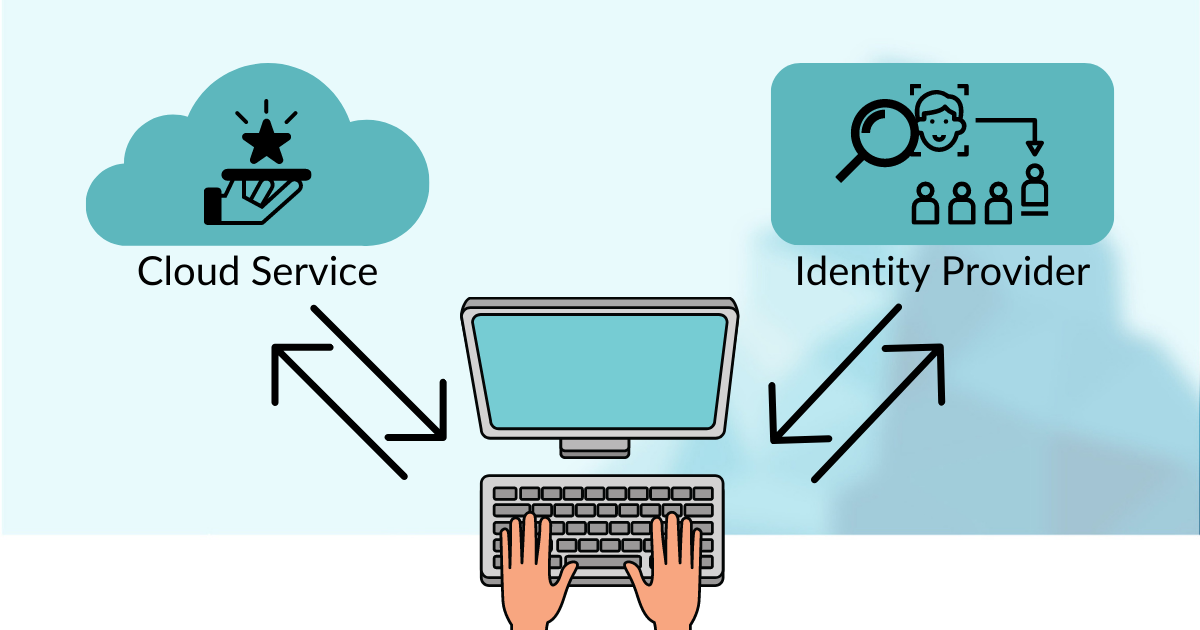
En este sistema participan tres partes: el usuario final, el proveedor del servicio y el proveedor de identidad. Cuando el usuario inicia sesión en un servicio mediante SSO, es el proveedor de identidad quien autoriza el proceso. Para acceder sin interrupciones al servicio de terceros, el usuario debe haber iniciado sesión en su cuenta del proveedor de identidad; de lo contrario, se le pedirá que lo haga primero. Por ejemplo, mientras tenga abierta la sesión en su cuenta de Google podrá acceder a todos los servicios vinculados, pero si cierra la sesión perderá ese acceso.
La ventaja de este enfoque es que el usuario no necesita credenciales distintas para cada servicio y los proveedores de servicios no almacenan su contraseña. Sin embargo, también supone un gran riesgo si un actor malintencionado consigue las credenciales SSO del usuario.
Para proteger su proceso SSO, le recomendamos encarecidamente activar la autenticación de dos factores. Además, conviene usar credenciales separadas para los servicios críticos (y protegerlas, por supuesto, con 2FA/MFA).
En resumen, el SSO es un método de autenticación muy práctico, pero hay que elegir con criterio en qué casos utilizarlo.
¿Es seguro el SSO con servicios de terceros?
Como hemos visto, el Single Sign-On puede ser muy cómodo, ya que permite acceder a numerosos servicios con un solo conjunto de credenciales. Y como por naturaleza somos algo perezosos, solemos hacer clic en «Iniciar sesión con Facebook» (u otra opción disponible) solo para evitar el (aparentemente) tedioso proceso de registro.
¿Qué puede salir mal?
Si un hacker consigue sus credenciales SSO, en el peor de los casos tendrá acceso a todas las cuentas que dependen de esa autenticación. Siempre que sea posible, puede proteger sus cuentas con 2FA, pero las cuentas que no ofrecen esta opción siguen en riesgo.
También hay que mencionar que, si el proveedor SSO no está disponible por algún motivo (su servidor ha caído o su web está bloqueada en su red), no podrá iniciar sesión en los servicios vinculados a él.
Y no hay que olvidar la privacidad: cuanto más utilice el SSO, más sabe de usted su proveedor. Además, los proveedores de servicios tienen acceso a algunos de sus datos personales a través del proveedor de identidad (por ejemplo, la información pública de su perfil si el proveedor de identidad es una red social). Puede limitar el intercambio de datos en sus ajustes de privacidad.
En el fondo, el SSO es mucho mejor que utilizar contraseñas débiles y reutilizarlas, y puede reforzarse con 2FA/MFA. Aun así, es menos seguro que un gestor de contraseñas, que almacena las contraseñas de forma segura y genera contraseñas robustas y únicas para cada una de sus cuentas.
Por ejemplo, nuestra Corporate Edition del gestor de contraseñas PassSecurium™ funciona con Azure AD, que en este caso actúa como proveedor SSO. PassSecurium™ no solo autentica a los usuarios con sus credenciales de Azure, sino que también les asigna roles y concede los permisos correspondientes a cada rol.
¡Esperamos que este artículo le haya resultado útil y le haya aclarado el complejo tema del Single Sign-On!
Este sitio web utiliza cookies, las cuales tienen dos funciones: por un lado, están proporcionando una funcionalidad básica para este sitio web. Por otro lado, nos permiten mejorar nuestro contenido guardando y analizando datos anónimos de usuario. Usted puede cambiar su consentimiento a utilizar estas cookies en cualquier momento. Encontrar más información sobre cookies en nuestro Declaración de Protección de Datos y sobre nosotros en el Aviso Legal.