



Single Sign-On (SSO) spiegato: vantaggi, rischi e sicurezza
I vantaggi del Single Sign-On e cosa considerare prima di cliccare su «Accedi con Facebook».
Che cos’è l’SSO?
Il Single Sign-On è un metodo di autenticazione che consente a un utente di accedere a più servizi e applicazioni con un unico set di credenziali (nome utente + password). Lo avrete sicuramente già visto quando un sito web o un’app vi ha proposto di accedere con Google, Facebook, Apple e così via.
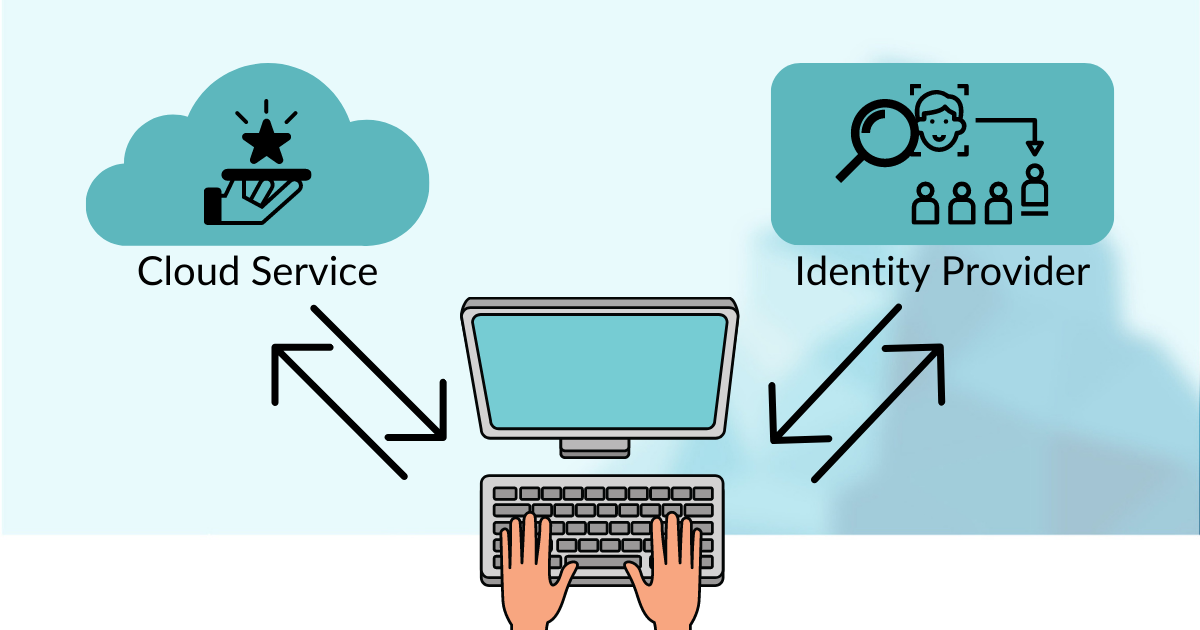
Il sistema coinvolge tre parti: l’utente finale, il fornitore del servizio e il fornitore di identità (identity provider). Quando l’utente accede a un servizio tramite SSO, è l’identity provider ad autorizzare l’operazione. Per accedere senza interruzioni al servizio di terze parti, l’utente deve essere connesso al proprio account presso l’identity provider; in caso contrario gli verrà chiesto di effettuare prima il login. Ad esempio, finché siete connessi al vostro account Google potete accedere a tutti i servizi collegati, ma se vi disconnettete perdete anche questo accesso.
Il vantaggio di questo approccio è che l’utente non ha bisogno di credenziali separate per ogni servizio e i fornitori dei servizi non memorizzano la sua password. Tuttavia, comporta anche un grande rischio se un malintenzionato riesce a ottenere le credenziali SSO dell’utente.
Per proteggere il vostro processo SSO vi raccomandiamo vivamente di attivare l’autenticazione a due fattori. Inoltre, per i servizi critici è meglio utilizzare credenziali separate (protette, naturalmente, con 2FA/MFA).
In sintesi, l’SSO è un metodo di autenticazione estremamente pratico, ma occorre scegliere con attenzione in quali casi utilizzarlo.
Quanto è sicuro l’SSO con servizi di terze parti?
Come abbiamo visto, il Single Sign-On può essere molto comodo, perché permette di accedere a numerosi servizi con un unico set di credenziali. E poiché per natura siamo un po’ pigri, tendiamo a cliccare su «Accedi con Facebook» (o su un’altra opzione disponibile) solo per evitare la (apparentemente) noiosa procedura di registrazione.
Che cosa può andare storto?
Se un hacker riesce a ottenere le vostre credenziali SSO, nel peggiore dei casi avrà accesso a tutti gli account che dipendono da quell’autenticazione. Dove possibile potete proteggere i vostri account con la 2FA, ma gli account che non offrono questa opzione restano a rischio.
Va anche ricordato che, se per qualche motivo il fornitore SSO non è disponibile (il suo server è fuori servizio o il suo sito è bloccato nella vostra rete), non potrete accedere ai servizi a esso collegati.
E non bisogna dimenticare la privacy: più utilizzate l’SSO, più il fornitore sa di voi. Inoltre, i fornitori dei servizi hanno accesso ad alcuni dei vostri dati personali presso l’identity provider (ad esempio, le informazioni pubbliche del vostro profilo social, se l’identity provider è un social network). Potete limitare la condivisione dei dati nelle impostazioni sulla privacy.
In fondo, l’SSO è molto meglio che usare password deboli e riutilizzarle, e può essere rafforzato con 2FA/MFA. Resta però meno sicuro di un password manager, che conserva le password in modo sicuro e genera password robuste e uniche per ciascuno dei vostri account.
La nostra Corporate Edition del password manager PassSecurium™, ad esempio, funziona con Azure AD, che in questo caso è il fornitore SSO. PassSecurium™ non solo autentica gli utenti con le loro credenziali Azure, ma assegna loro anche i ruoli utente e concede le autorizzazioni necessarie per il rispettivo ruolo.
Speriamo che questo articolo vi sia stato utile e abbia chiarito il complesso tema del Single Sign-On!
Questo sito web utilizza cookie. Questi hanno due funzioni: da un lato garantiscono le funzionalità di base per questo sito web, dall'altro, salvando e analizzando i dati utente anonimizzati, ci permettono di migliorare i nostri contenuti per te. Puoi ritirare il tuo consenso all'utilizzo di questi cookie in qualsiasi momento. Trova ulteriori informazioni sui cookie visitando la pagina Informativa sulla Privacy e riguardo a noi visitando la pagina Informazioni legali.