



Phishing : les techniques d’usurpation de nom de domaine à connaître
Nous ne pouvons pas empêcher le phishing, mais nous pouvons apprendre à en repérer les pièges.
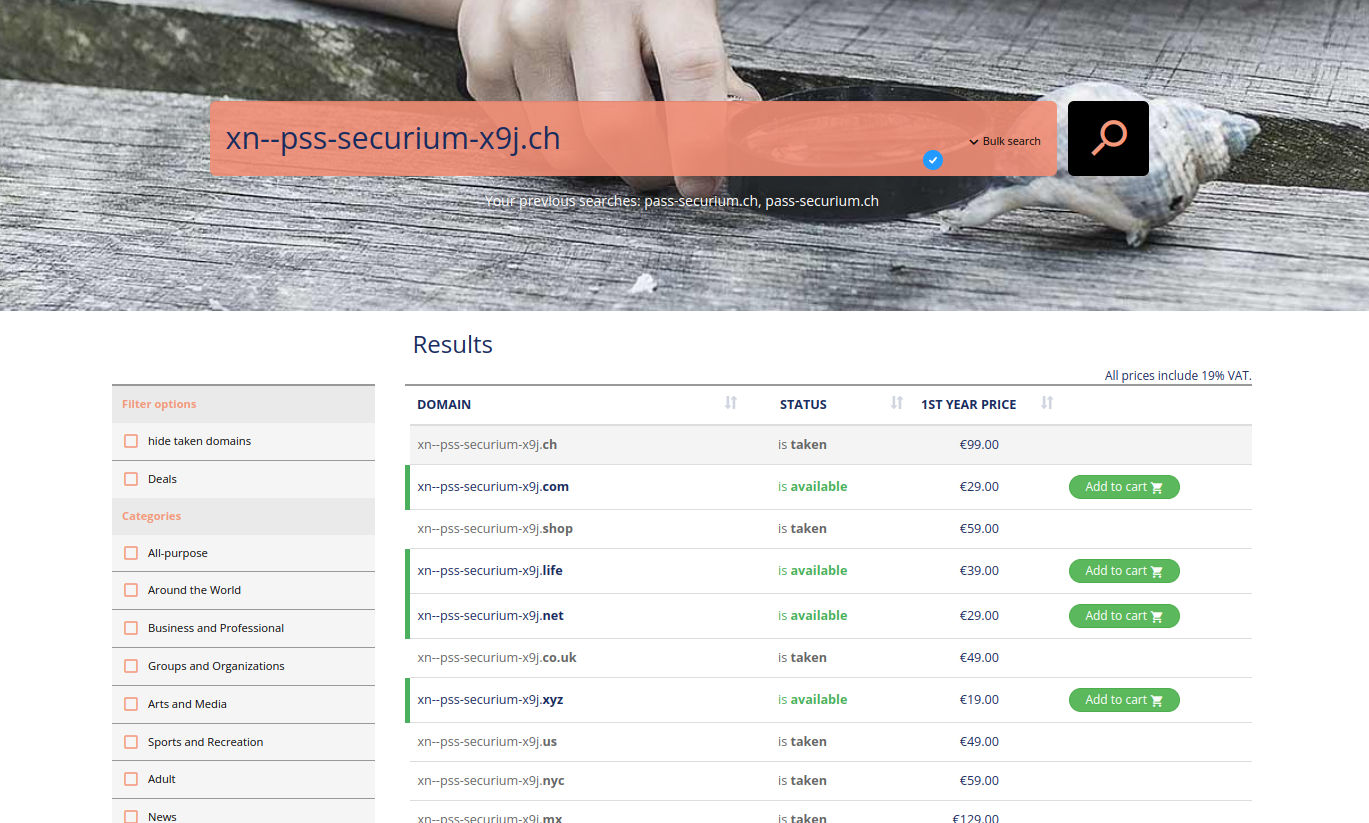
Cet article est né lorsque notre spécialiste de la sécurité est tombé sur une liste de domaines achetés et vendus (à l’allure étrange) qui pouvaient s’afficher dans les navigateurs de façon presque impossible à distinguer de notre domaine d’origine.
Ce charabia s’appelle le Punycode et constituait autrefois une redoutable astuce de phishing.
Le Punycode comme vecteur d’attaque
Aujourd’hui, les navigateurs modernes comme Chrome, Firefox, Edge ou Safari affichent le code et vous avertissent, lorsque vous suivez un lien en Punycode, qu’il ne s’agit peut-être pas du domaine que vous vouliez visiter.
Le Punycode est une syntaxe d’encodage qui permet de représenter des caractères Unicode (y compris non ASCII) dans un encodage compatible ASCII, adapté au Domain Name System (DNS). Il permet de représenter les noms de domaine internationalisés (IDN) dans le jeu de caractères ASCII du DNS, afin que les noms de domaine puissent contenir des caractères d’écritures non latines (par ex. arabe, cyrillique, chinois).
Bien entendu, cela n’a pas échappé aux pirates et aux escrocs. Le Punycode a été (et est encore) utilisé pour enregistrer des domaines contenant des caractères Unicode qui ressemblent à des caractères ASCII standard, ce qui facilite les attaques de phishing. Les navigateurs reconvertissaient le Punycode en Unicode, de sorte que des noms de domaine trompeurs pouvaient apparaître dans la barre d’adresse.
Regardez l’exemple : à gauche, le domaine en Punycode (survolez-le avec la souris pour voir comment il est encodé) ; à droite, notre domaine d’origine.
pаss-securium.ch != pass-securium.ch
Remarqueriez-vous dans la barre d’adresse de votre navigateur que la lettre « a » est légèrement différente, si les deux domaines n’étaient pas côte à côte ?
Heureusement, le vecteur d’attaque Punycode appartient désormais au passé (sauf si, pour une raison quelconque, vous utilisez une très ancienne version de navigateur). Mais il existe bien d’autres techniques d’usurpation de domaine avec lesquelles les phishers piègent des utilisateurs peu méfiants.
Qu’est-ce que l’usurpation de nom de domaine ?
L’usurpation de domaine (domain impersonation) est une tactique par laquelle les cybercriminels trompent les utilisateurs en créant des sites web très proches de sites légitimes. L’objectif est de leur faire croire qu’ils interagissent avec une entité de confiance, afin de faciliter le phishing, le vol d’identifiants ou la diffusion de logiciels malveillants.
Voyons maintenant les autres méthodes d’usurpation de domaine :
Typosquatting (détournement d’URL)
Avec cette technique, les attaquants enregistrent des noms de domaine correspondant à des fautes d’orthographe ou de frappe courantes de sites légitimes.
Par exemple, au lieu de www.pass-securium.ch, ils pourraient utiliser www.pas-securium.ch ou www.pass-securum.ch.
Les utilisateurs qui saisissent mal une URL peuvent ainsi être redirigés vers des sites malveillants qui imitent le site légitime et risquent de leur dérober des données sensibles.
Attaques homographes
Ce type d’usurpation repose sur les homoglyphes : des caractères issus d’alphabets différents qui s’écrivent de manière identique ou presque.
Les attaquants utilisent des caractères ressemblant aux caractères standard pour créer des noms de domaine frauduleux.
Si, par exemple, la lettre « o » est remplacée par le chiffre « 0 » (www.g00gle.com au lieu de www.google.com), les utilisateurs qui ne remarquent pas ces différences subtiles peuvent être trompés et faire confiance au site malveillant.
Usurpation de sous-domaines
Dans ce type d’attaque, les attaquants créent des sous-domaines trompeurs pour donner aux URL une apparence légitime.
Exemple : www.pass-securium.ch.login.example.com, où le véritable domaine est example.com.
Les utilisateurs voient des termes familiers (par ex. « pass-securium.ch ») dans l’URL et pensent se trouver sur un site de confiance.
Sous-domaines mal orthographiés
Les attaquants modifient légèrement les sous-domaines de sites légitimes, par ex. www.secure-login.example.com et www.secure-logln.example.com (avec un « l » au lieu d’un « i »).
Les utilisateurs peuvent ne pas remarquer la faute et faire confiance au site.
Domaines similaires (combosquatting)
Ces domaines de phishing combinent une marque légitime avec des mots ou des caractères supplémentaires.
Par exemple : www.google-security.com ou www.login-facebook.com. De tels domaines peuvent faire croire aux utilisateurs qu’ils se trouvent sur un site sécurisé ou officiel lié au site légitime.
Occupation de domaines de premier niveau (TLD)
Notre entreprise est officiellement propriétaire des domaines pass-securium.ch et .com, mais pas des extensions .net, .co.uk, .org, etc. Pour les petites marques, le rachat de domaines sous d’autres TLD par des sociétés douteuses n’est peut-être pas si préoccupant, mais les utilisateurs doivent rester prudents avec les marques connues, surtout en période de soldes, lorsque les remises servent d’appât.
Usurpation HTTPS
Les attaquants obtiennent des certificats SSL valides pour de faux domaines afin d’afficher l’icône du cadenas.
Un site malveillant comme www.fakebank.ch dispose par exemple d’un certificat SSL : le navigateur l’affiche comme sécurisé et les utilisateurs lui font confiance grâce au symbole HTTPS, alors qu’il s’agit d’un domaine frauduleux.
Raccourcissement et redirection d’URL
En utilisant des URL raccourcies (par ex. des liens bit.ly) ou des scripts de redirection qui masquent la destination réelle, les attaquants empêchent les utilisateurs de voir l’URL finale avant de cliquer, ce qui augmente le risque d’atterrir sur un site de phishing.
Comment se protéger : les contre-mesures
1. Les navigateurs modernes ont mis en place des protections :
- Affichage des domaines Punycode sous forme ASCII : les domaines suspects peuvent être affichés sous leur forme Punycode encodée pour avertir les utilisateurs (par ex. xn--...).
- Avertissements : les navigateurs peuvent alerter les utilisateurs lorsqu’ils visitent des sites potentiellement frauduleux.
2. La vigilance des utilisateurs :
- Vérifiez soigneusement les URL et soyez attentif aux caractères inhabituels ou aux incohérences.
- Évitez de cliquer sur des liens non vérifiés et méfiez-vous des liens contenus dans des e-mails ou des messages, surtout s’ils proviennent de sources inconnues.
- Utilisez des favoris pour accéder aux sites que vous visitez souvent, plutôt que de saisir les URL.
3. Les logiciels de sécurité :
- Outils anti-phishing : installez des extensions ou logiciels de sécurité réputés, capables de détecter et de bloquer les sites de phishing connus.
- Utilisez des services de messagerie dotés de filtres antispam et anti-phishing performants.
4. La formation et la sensibilisation :
- Tenez-vous informé des techniques de phishing et des arnaques les plus courantes.
- Les entreprises devraient former leurs collaborateurs à reconnaître et à signaler les tentatives de phishing.
Conclusion
L’usurpation de nom de domaine reste une menace majeure pour la cybersécurité. Pour détecter et prévenir les attaques de phishing, il est essentiel de comprendre les différentes techniques employées par les attaquants. En restant informés et en adoptant des mesures de sécurité proactives, utilisateurs et organisations peuvent mieux se protéger contre ces tactiques frauduleuses.
Si vous avez trouvé sur Internet un site qui se fait passer pour notre site officiel pass-securium.ch, merci de nous envoyer un e-mail. Nous vous en serons très reconnaissants !
Sources :
https://en.wikipedia.org/wiki/Punycode
https://www.youtube.com/watch?v=-8Gj26lKO24
https://www.jamf.com/blog/punycode-attacks/
https://krebsonsecurity.com/2018/03/look-alike-domains-and-visual-confusion/comment-page-1/
Ce site web utilise des cookies. Ceux-ci ont deux fonctions: d'une part, ils fournissent des fonctionnalités de base pour le site web. D'un autre côté, ils nous permettent d'améliorer notre contenu en enregistrant et en analysant les données anonymes des utilisateurs. Vous pouvez à tout moment reconsidérer votre consentement à l'utilisation des cookies. Trouvez plus d'informations sur les cookies sur notre Déclaration relative aux cookies et sur notre Politique de confidentialité.