



Phishing: técnicas de suplantación de dominios que debe conocer
No podemos impedir el phishing, pero sí aprender a reconocer sus anzuelos.
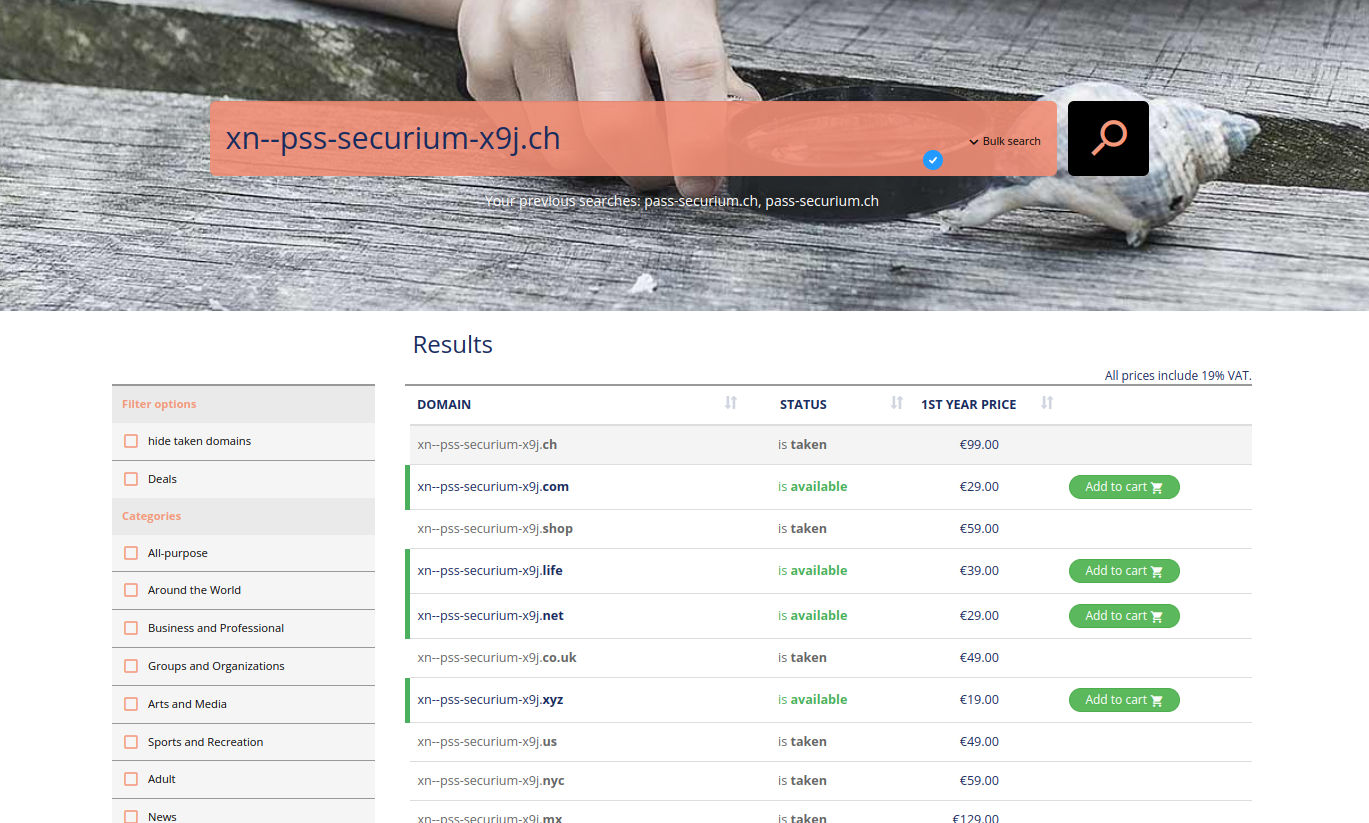
Este artículo surgió cuando nuestro especialista en seguridad encontró una lista de dominios comprados y vendidos (de aspecto extraño a primera vista) que en los navegadores podían mostrarse de forma casi indistinguible de nuestro dominio original.
Este galimatías se llama Punycode y en su día fue un truco de phishing muy peligroso.
El Punycode como vector de ataque
Hoy en día, los navegadores modernos como Chrome, Firefox, Edge o Safari muestran el código y le advierten, si sigue un enlace con Punycode, de que quizá no se trate del dominio que quería visitar.
El Punycode es una sintaxis de codificación que sirve para representar caracteres Unicode (incluidos los no ASCII) con una codificación compatible con ASCII, adecuada para el Domain Name System (DNS). Permite representar nombres de dominio internacionalizados (IDN) en el conjunto de caracteres ASCII del DNS, de modo que los nombres de dominio puedan contener caracteres de escrituras no latinas (p. ej., árabe, cirílico o chino).
Por supuesto, esto no pasó desapercibido para hackers y estafadores. El Punycode se ha utilizado (y se sigue utilizando) para registrar dominios con caracteres Unicode que parecen caracteres ASCII normales, lo que facilita los ataques de phishing. Los navegadores volvían a convertir el Punycode en Unicode, por lo que en la barra de direcciones podían aparecer nombres de dominio engañosos.
Fíjese en el ejemplo: a la izquierda, el dominio con Punycode (pase el ratón por encima para ver cómo está codificado); a la derecha, nuestro dominio original.
pаss-securium.ch != pass-securium.ch
¿Notaría en la barra de direcciones de su navegador que la letra «a» es ligeramente distinta si ambos dominios no estuvieran uno junto al otro?
Afortunadamente, el vector de ataque Punycode ya es cosa del pasado (salvo que, por algún motivo, utilice una versión muy antigua del navegador). Pero existen muchas otras técnicas de suplantación de dominios con las que los phishers engañan a usuarios desprevenidos.
Qué es la suplantación de dominios
La suplantación de dominios (domain impersonation) es una táctica con la que los ciberdelincuentes engañan a los usuarios creando sitios web muy parecidos a los legítimos. El objetivo es hacerles creer que interactúan con una entidad de confianza para facilitar ataques de phishing, el robo de credenciales o la propagación de malware.
Veamos ahora otros métodos de suplantación de dominios:
Typosquatting (secuestro de URL)
Con esta técnica, los atacantes registran nombres de dominio que corresponden a errores ortográficos o tipográficos habituales de sitios legítimos.
Por ejemplo, en lugar de www.pass-securium.ch podrían usar www.pas-securium.ch o www.pass-securum.ch.
Así, los usuarios que escriben mal una URL pueden ser redirigidos a sitios maliciosos que imitan al legítimo y que podrían robarles datos confidenciales.
Ataques homográficos
Este tipo de suplantación utiliza homoglifos: caracteres de distintos alfabetos que se escriben de forma idéntica o casi idéntica.
Los atacantes emplean caracteres parecidos a los estándar para crear nombres de dominio fraudulentos.
Si, por ejemplo, la letra «o» se sustituye por el número «0» (www.g00gle.com en lugar de www.google.com), los usuarios que no perciben las sutiles diferencias pueden ser engañados y confiar en el sitio malicioso.
Suplantación de subdominios
En este tipo de ataque, los atacantes crean subdominios engañosos para que las URL parezcan legítimas.
Un ejemplo: www.pass-securium.ch.login.example.com, donde el dominio real es example.com.
Los usuarios ven términos conocidos (p. ej., «pass-securium.ch») en la URL y suponen que están en un sitio de confianza.
Subdominios mal escritos
Los atacantes modifican ligeramente los subdominios de sitios legítimos, p. ej., www.secure-login.example.com frente a www.secure-logln.example.com (con «l» en lugar de «i»).
Es posible que los usuarios no noten la errata y confíen en el sitio.
Dominios similares (combosquatting)
Estos dominios de phishing combinan una marca legítima con palabras o caracteres adicionales.
Por ejemplo: www.google-security.com o www.login-facebook.com. Estos dominios pueden hacer creer a los usuarios que se encuentran en un sitio seguro u oficial vinculado al legítimo.
Ocupación de dominios de nivel superior (TLD)
Nuestra empresa es propietaria oficial de los dominios pass-securium.ch y .com, pero no de .net, .co.uk, .org, etc. Para las marcas pequeñas, la compra de dominios con otros TLD por parte de empresas dudosas quizá no sea un problema tan grave, pero con las marcas conocidas los usuarios deben tener cuidado, sobre todo en temporada de rebajas, cuando los descuentos se usan como cebo.
Suplantación de HTTPS
Los atacantes obtienen certificados SSL válidos para dominios falsos con el fin de mostrar el icono del candado.
Un sitio malicioso como www.fakebank.ch, por ejemplo, dispone de un certificado SSL, de modo que el navegador lo muestra como seguro y los usuarios confían en él por el símbolo HTTPS, aunque se trate de un dominio fraudulento.
Acortamiento y redirección de URL
Mediante URL acortadas (p. ej., enlaces bit.ly) o scripts de redirección que ocultan el destino real, los atacantes impiden que los usuarios vean la URL final antes de hacer clic, lo que aumenta el riesgo de acabar en un sitio de phishing.
Cómo protegerse: medidas de defensa
1. Los navegadores modernos han incorporado medidas de seguridad:
- Visualización de dominios Punycode en formato ASCII: los dominios sospechosos pueden mostrarse en su forma Punycode codificada para alertar a los usuarios (p. ej., xn--...).
- Advertencias: los navegadores pueden avisar a los usuarios cuando visitan sitios potencialmente fraudulentos.
2. Atención por parte de los usuarios:
- Revise las URL con detenimiento y preste atención a caracteres inusuales o incoherencias.
- Evite hacer clic en enlaces no verificados y tenga cuidado con los enlaces de correos electrónicos o mensajes, sobre todo si proceden de fuentes desconocidas.
- Utilice marcadores para acceder a los sitios que visita con frecuencia en lugar de escribir las URL.
3. Software de seguridad:
- Herramientas antiphishing: instale extensiones o programas de seguridad fiables que detecten y bloqueen los sitios de phishing conocidos.
- Utilice servicios de correo electrónico con buenos filtros antispam y antiphishing.
4. Formación y concienciación:
- Manténgase al día sobre las técnicas de phishing y las estafas más habituales.
- Las empresas deberían formar a sus empleados para que reconozcan y notifiquen los intentos de phishing.
Conclusión
La suplantación de dominios sigue siendo una amenaza importante para la ciberseguridad. Para detectar y prevenir los ataques de phishing es fundamental comprender las distintas técnicas que utilizan los atacantes. Si se mantienen informados y adoptan medidas de seguridad proactivas, usuarios y organizaciones pueden protegerse mejor frente a estas tácticas fraudulentas.
Si ha encontrado en Internet un sitio que se hace pasar por nuestra web original pass-securium.ch, envíenos un correo electrónico. ¡Se lo agradeceremos mucho!
Fuentes:
https://en.wikipedia.org/wiki/Punycode
https://www.youtube.com/watch?v=-8Gj26lKO24
https://www.jamf.com/blog/punycode-attacks/
https://krebsonsecurity.com/2018/03/look-alike-domains-and-visual-confusion/comment-page-1/
Este sitio web utiliza cookies, las cuales tienen dos funciones: por un lado, están proporcionando una funcionalidad básica para este sitio web. Por otro lado, nos permiten mejorar nuestro contenido guardando y analizando datos anónimos de usuario. Usted puede cambiar su consentimiento a utilizar estas cookies en cualquier momento. Encontrar más información sobre cookies en nuestro Declaración de Protección de Datos y sobre nosotros en el Aviso Legal.