



Phishing e imitazione di domini: le tecniche da riconoscere
Non possiamo impedire il phishing, ma possiamo imparare a riconoscerne le trappole.
Questo articolo è nato quando il nostro specialista della sicurezza si è imbattuto in un elenco di domini acquistati e venduti (all’apparenza strani) che nei browser potevano essere visualizzati in modo quasi indistinguibile dal nostro dominio originale.
Questo strano codice si chiama Punycode e un tempo era un trucco di phishing molto pericoloso.
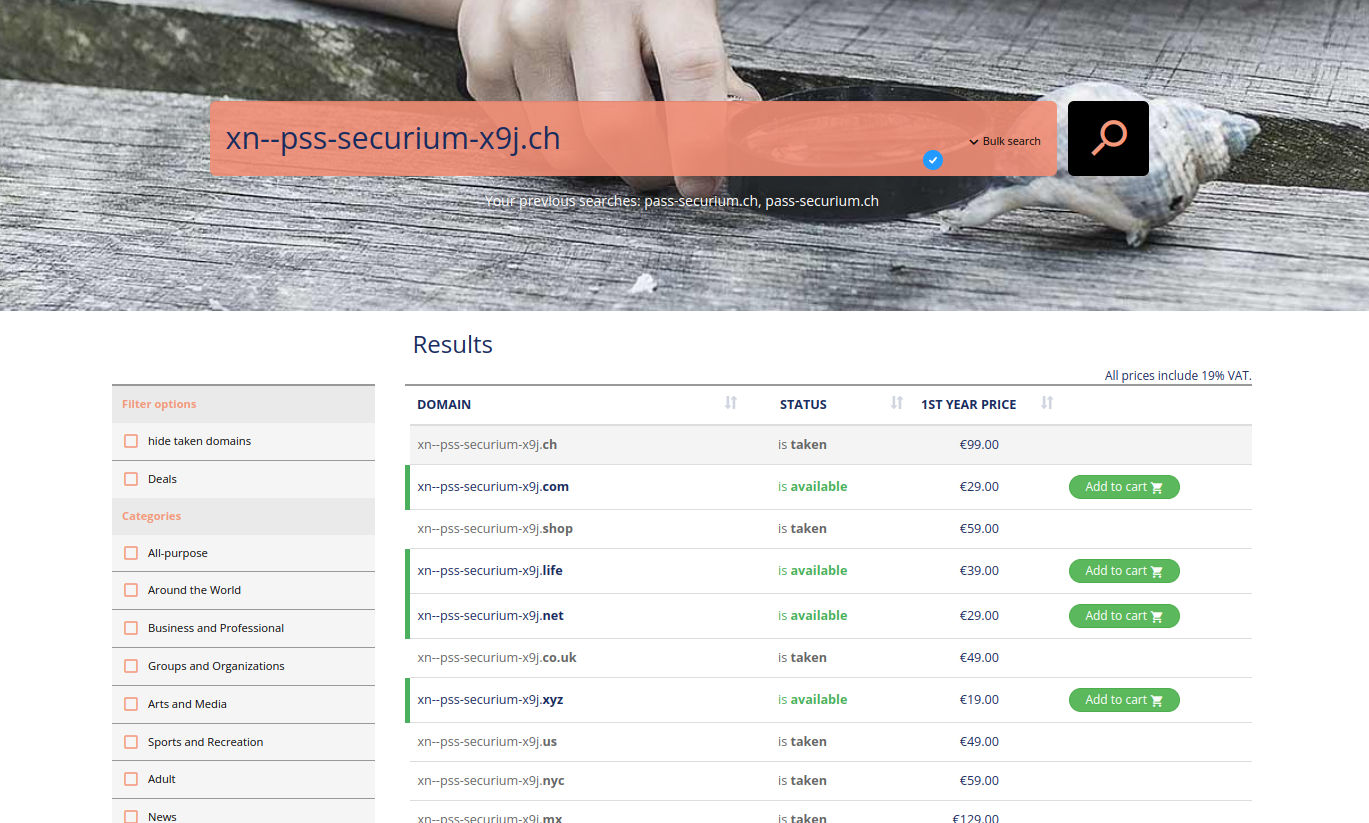
Il Punycode come vettore di attacco
Oggi i browser moderni come Chrome, Firefox, Edge o Safari mostrano il codice e, se seguite un link con Punycode, vi avvisano che potrebbe non trattarsi del dominio che intendevate visitare.
Il Punycode è una sintassi di codifica che serve a rappresentare i caratteri Unicode (compresi quelli non ASCII) con una codifica compatibile con ASCII, adatta al Domain Name System (DNS). Permette di rappresentare i nomi di dominio internazionalizzati (IDN) nel set di caratteri ASCII del DNS, così che i nomi di dominio possano contenere anche caratteri di alfabeti non latini (ad es. arabo, cirillico, cinese).
Naturalmente la cosa non è sfuggita a hacker e truffatori. Il Punycode è stato (ed è tuttora) utilizzato per registrare domini con caratteri Unicode che sembrano normali caratteri ASCII, facilitando gli attacchi di phishing. I browser riconvertivano il Punycode in Unicode, per cui nella barra degli indirizzi potevano comparire nomi di dominio ingannevoli.
Guardate l’esempio: a sinistra il dominio con Punycode (passate il mouse sopra per vedere come è codificato), a destra il nostro dominio originale.
pаss-securium.ch != pass-securium.ch
Notereste nella barra degli indirizzi del browser che la lettera “a” è leggermente diversa, se i due domini non fossero uno accanto all’altro?
Per fortuna il vettore di attacco Punycode appartiene ormai al passato (a meno che, per qualche motivo, non usiate una versione molto vecchia del browser). Esistono però molte altre tecniche di imitazione dei domini con cui i phisher adescano utenti ignari.
Che cos’è l’imitazione di domini (domain impersonation)
La domain impersonation è una tattica con cui i criminali informatici ingannano gli utenti creando siti web molto simili a quelli legittimi. L’obiettivo è far credere agli utenti di interagire con un’entità affidabile, per facilitare attacchi di phishing, il furto di credenziali o la diffusione di malware.
Vediamo ora gli altri metodi di imitazione dei domini:
Typosquatting (URL hijacking)
Con questa tecnica gli aggressori registrano nomi di dominio che corrispondono a errori di ortografia o di battitura comuni dei siti legittimi.
Ad esempio, invece di www.pass-securium.ch potrebbero usare www.pas-securium.ch o www.pass-securum.ch.
In questo modo gli utenti che digitano male un URL possono essere reindirizzati verso siti dannosi che imitano quello legittimo e che potrebbero sottrarre dati sensibili.
Attacchi omografici
Questo tipo di imitazione sfrutta gli omoglifi: caratteri di alfabeti diversi che si scrivono in modo identico o quasi identico.
Gli aggressori utilizzano caratteri simili a quelli standard per creare nomi di dominio fraudolenti.
Se ad esempio la lettera “o” viene sostituita dal numero “0” (www.g00gle.com invece di www.google.com), gli utenti che non notano le sottili differenze possono essere ingannati e fidarsi del sito dannoso.
Spoofing dei sottodomini
In questo tipo di attacco gli aggressori creano sottodomini ingannevoli per far sembrare legittimi gli URL.
Un esempio: www.pass-securium.ch.login.example.com, dove il dominio reale è example.com.
Gli utenti vedono nell’URL termini familiari (ad es. “pass-securium.ch”) e pensano di trovarsi su un sito affidabile.
Sottodomini scritti in modo errato
Gli aggressori modificano leggermente i sottodomini di siti legittimi, ad es. www.secure-login.example.com e www.secure-logln.example.com (con “l” al posto di “i”).
Gli utenti potrebbero non notare l’errore di ortografia e fidarsi del sito.
Domini simili (combosquatting)
Questi domini di phishing combinano un marchio legittimo con parole o caratteri aggiuntivi.
Ad esempio: www.google-security.com o www.login-facebook.com. Domini di questo tipo possono far credere agli utenti di trovarsi su un sito sicuro o ufficiale collegato a quello legittimo.
Occupazione di domini di primo livello (TLD)
La nostra azienda è proprietaria ufficiale dei domini pass-securium.ch e .com, ma non di .net, .co.uk, .org ecc. Per i piccoli marchi il problema dell’acquisto di domini con altri TLD da parte di aziende poco raccomandabili forse non è così grave, ma con i marchi noti gli utenti dovrebbero fare attenzione, soprattutto nei periodi di saldi, quando gli sconti vengono usati come esca.
HTTPS spoofing
Gli aggressori ottengono certificati SSL validi per domini falsi, in modo da mostrare il simbolo del lucchetto.
Un sito dannoso come www.fakebank.ch, ad esempio, dispone di un certificato SSL: il browser lo mostra come sicuro e gli utenti si fidano grazie al simbolo HTTPS, anche se si tratta di un dominio fraudolento.
Abbreviazione e reindirizzamento degli URL
Usando URL abbreviati (ad es. link bit.ly) o script di reindirizzamento che nascondono la destinazione reale, gli aggressori impediscono agli utenti di vedere l’URL finale prima di cliccare, aumentando il rischio di finire su un sito di phishing.
Come proteggersi: contromisure
1. I browser moderni hanno introdotto misure di sicurezza:
- Visualizzazione dei domini Punycode in forma ASCII: i domini sospetti possono essere mostrati nella loro forma Punycode codificata per avvisare gli utenti (ad es. xn--...).
- Avvisi: i browser possono avvertire gli utenti quando visitano siti potenzialmente fraudolenti.
2. Attenzione da parte degli utenti:
- Controllate con cura gli URL e fate attenzione a caratteri insoliti o incongruenze.
- Evitate di cliccare su link non verificati e siate prudenti con i link contenuti in e-mail o messaggi, soprattutto se provengono da fonti sconosciute.
- Usate i segnalibri per accedere ai siti che visitate spesso, invece di digitare gli URL.
3. Software di sicurezza:
- Strumenti anti-phishing: installate estensioni o software di sicurezza affidabili in grado di riconoscere e bloccare i siti di phishing noti.
- Utilizzate servizi e-mail con efficaci filtri antispam e anti-phishing.
4. Formazione e consapevolezza:
- Tenetevi aggiornati sulle tecniche di phishing e sulle truffe più diffuse.
- Le aziende dovrebbero formare i propri collaboratori a riconoscere e segnalare i tentativi di phishing.
Conclusione
L’imitazione di domini resta una grave minaccia per la sicurezza informatica. Per riconoscere e prevenire gli attacchi di phishing è importante conoscere le diverse tecniche utilizzate dagli aggressori. Restando informati e adottando misure di sicurezza proattive, utenti e organizzazioni possono proteggersi meglio da queste tattiche fraudolente.
Se in Internet vi siete imbattuti in un sito che si spaccia per il nostro sito originale pass-securium.ch, inviateci un’e-mail. Ve ne saremo molto grati!
Fonti:
https://en.wikipedia.org/wiki/Punycode
https://www.youtube.com/watch?v=-8Gj26lKO24
https://www.jamf.com/blog/punycode-attacks/
https://krebsonsecurity.com/2018/03/look-alike-domains-and-visual-confusion/comment-page-1/
Questo sito web utilizza cookie. Questi hanno due funzioni: da un lato garantiscono le funzionalità di base per questo sito web, dall'altro, salvando e analizzando i dati utente anonimizzati, ci permettono di migliorare i nostri contenuti per te. Puoi ritirare il tuo consenso all'utilizzo di questi cookie in qualsiasi momento. Trova ulteriori informazioni sui cookie visitando la pagina Informativa sulla Privacy e riguardo a noi visitando la pagina Informazioni legali.