



Intégration du gestionnaire de mots de passe PassSecurium™ avec Azure AD
Lorsqu’il propose un logiciel en tant que service (SaaS), un éditeur doit veiller à de nombreux aspects : convivialité, sécurité, possibilités d’administration, design, intégration avec d’autres applications et plateformes, etc.
L’une des caractéristiques les plus importantes de nos logiciels est l’utilisation des technologies Active Directory (AD) + Lightweight Directory Access Protocol (LDAP) pour gérer les utilisateurs et leurs droits d’accès.
Commençons par comprendre et distinguer les termes « Active Directory » et « Lightweight Directory Access Protocol ». AD est une implémentation de service d’annuaire qui offre aussi des fonctions d’authentification, de gestion des groupes et des utilisateurs, de gestion des stratégies et bien plus. LDAP est un protocole permettant d’accéder à des services d’annuaire distribués et de les gérer via un réseau Internet Protocol (IP). En bref : AD est un serveur d’annuaire qui utilise le protocole LDAP.
Nos propres produits, le gestionnaire de mots de passe pour entreprise « PassSecurium™ » et la plateforme de communication et de collaboration pour entreprises « SWISS SECURIUM® », reposent eux aussi sur AD / LDAP et disposent dans le back-end de paramètres de sécurité supplémentaires, dont l’authentification à deux facteurs (2FA) et l’accès VPN.
Aujourd’hui, de nombreuses entreprises migrent vers le cloud dans le cadre de la numérisation de leurs processus. Et leur choix se porte souvent sur Microsoft Azure, devenu en 2020 l’un des plus grands fournisseurs cloud commerciaux.
En tenant compte des dernières tendances du marché des services informatiques, nous faisons évoluer les fonctionnalités de nos produits.
Pour éviter à nos clients de devoir dupliquer les utilisateurs dans leur gestionnaire de mots de passe PassSecurium™, nos développeurs ont ajouté l’intégration avec Azure Active Directory (aujourd’hui Microsoft Entra ID).
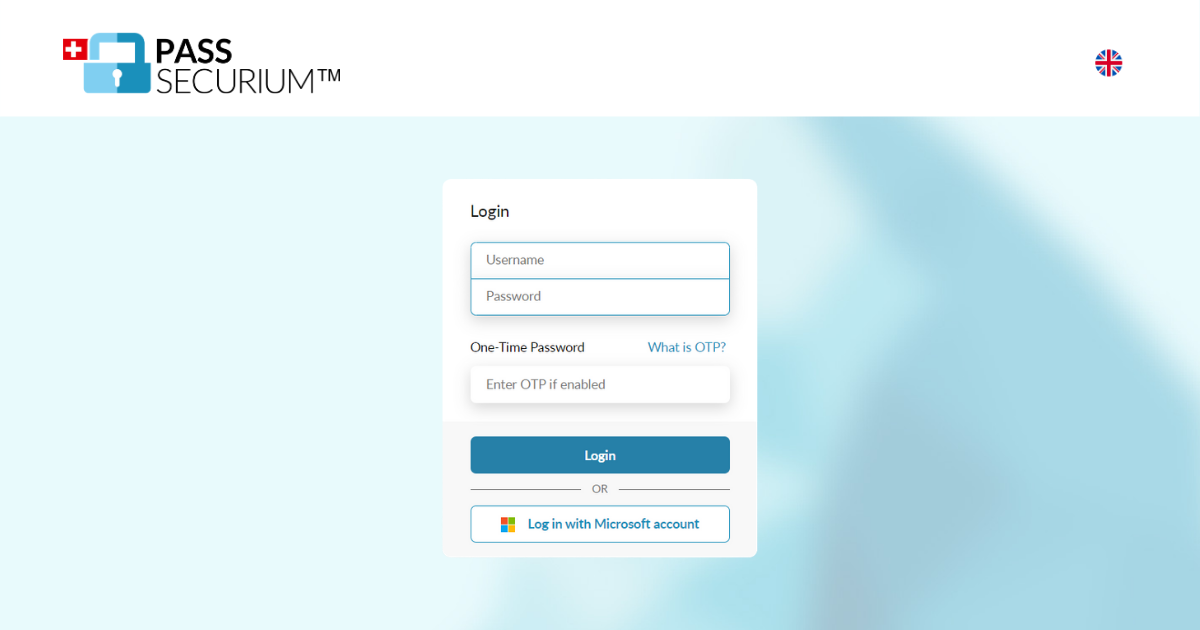
La connexion à PassSecurium™ s’effectue côté compte Microsoft, avec tous les paramètres de sécurité supplémentaires comme la 2FA. Lorsqu’un utilisateur est supprimé d’Azure, ses droits d’accès au coffre-fort de mots de passe PassSecurium™ sont également révoqués. Notre gestionnaire de mots de passe s’intègre parfaitement à l’infrastructure Azure, de sorte que les rôles utilisateurs d’Azure peuvent être repris dans PassSecurium™.
Sur demande, notre entreprise propose l’intégration de nos produits avec d’autres annuaires AD basés sur LDAP sous forme de solution individuelle.
L’abonnement business PassSecurium™ Corporate comprend la maintenance et le support des intégrations avec différents AD ; le développement et le déploiement d’une solution individuelle font toutefois l’objet d’un paiement unique facturé séparément, selon les conditions de chaque client.
Notre plateforme protégée SWISS SECURIUM® peut elle aussi être intégrée à d’autres solutions AD.
Vous avez des questions sur l’intégration ou des doutes quant à la mise en œuvre de nos produits dans l’informatique de votre entreprise ? Posez-les via notre formulaire de contact. Notre équipe se fera un plaisir de vous répondre !
Ce site web utilise des cookies. Ceux-ci ont deux fonctions: d'une part, ils fournissent des fonctionnalités de base pour le site web. D'un autre côté, ils nous permettent d'améliorer notre contenu en enregistrant et en analysant les données anonymes des utilisateurs. Vous pouvez à tout moment reconsidérer votre consentement à l'utilisation des cookies. Trouvez plus d'informations sur les cookies sur notre Déclaration relative aux cookies et sur notre Politique de confidentialité.