



Integración del gestor de contraseñas PassSecurium™ con Azure AD
Al ofrecer software como servicio (SaaS), los proveedores deben cuidar muchos aspectos: facilidad de uso, seguridad, opciones de administración, diseño, integración con otras aplicaciones y plataformas, etc.
Una de las características más importantes de nuestros productos de software es el uso de las tecnologías Active Directory (AD) + Lightweight Directory Access Protocol (LDAP) para gestionar los usuarios y sus derechos de acceso.
Primero aclaremos y diferenciemos los términos «Active Directory» y «Lightweight Directory Access Protocol». AD es una implementación de servicios de directorio que también ofrece funciones de autenticación, gestión de grupos y usuarios, gestión de políticas y mucho más. LDAP es un protocolo para acceder y gestionar servicios de información de directorio distribuidos a través de una red Internet Protocol (IP). En resumen: AD es un servidor de directorio que utiliza el protocolo LDAP.
Nuestros propios productos, el gestor de contraseñas para empresas «PassSecurium™» y la plataforma de comunicación y colaboración para empresas «SWISS SECURIUM®», también se basan en AD / LDAP y disponen en el backend de ajustes de seguridad adicionales, como la autenticación de dos factores (2FA) y el acceso VPN.
Hoy en día, muchas empresas migran a la nube como parte de la digitalización de sus procesos de negocio. Y con frecuencia eligen Microsoft Azure, que en 2020 se convirtió en uno de los mayores proveedores comerciales de servicios en la nube.
Teniendo en cuenta las últimas tendencias del mercado de servicios TI, actualizamos continuamente las capacidades de nuestros productos.
Para que nuestros clientes no tengan que duplicar usuarios en su gestor de contraseñas PassSecurium™, nuestros desarrolladores han añadido la integración con Azure Active Directory (hoy Microsoft Entra ID).
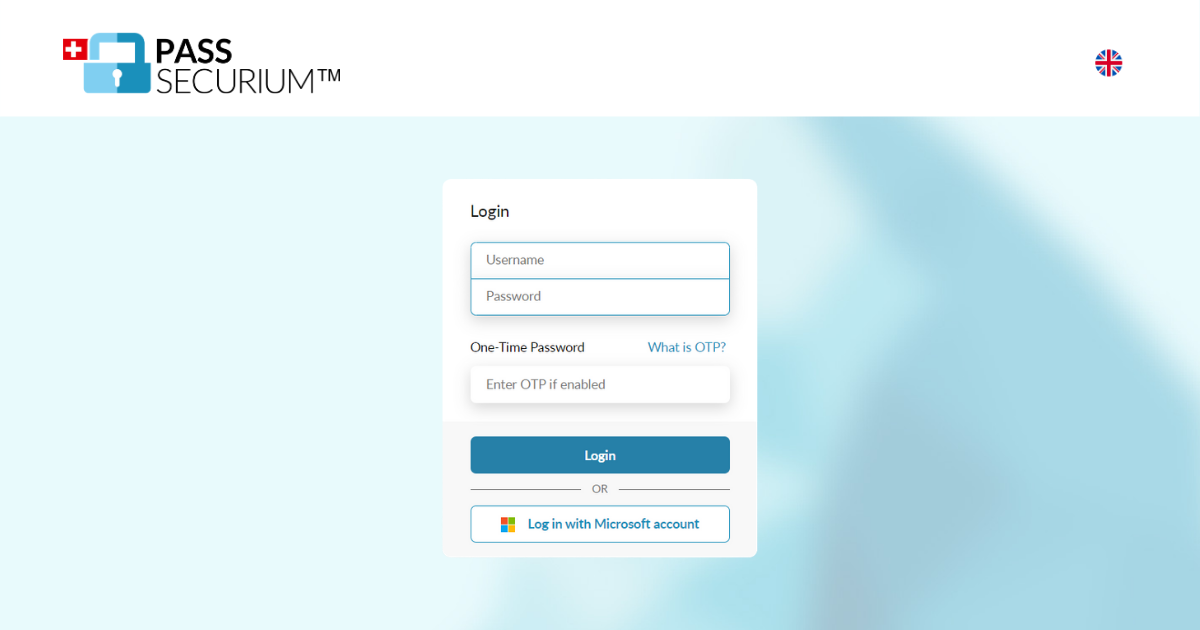
El inicio de sesión en PassSecurium™ se realiza en la cuenta de Microsoft, incluidos todos los ajustes de seguridad adicionales como la 2FA. Cuando se elimina un usuario de Azure, también se le retiran los derechos de acceso a la bóveda de contraseñas de PassSecurium™. Nuestro gestor de contraseñas se integra sin fisuras en la infraestructura de Azure, de modo que los roles de usuario de Azure pueden trasladarse a PassSecurium™.
Bajo petición, nuestra empresa ofrece la integración de nuestros productos con otros AD basados en LDAP como solución personalizada.
La suscripción empresarial PassSecurium™ Corporate incluye el mantenimiento y el soporte de las integraciones con distintos AD; el desarrollo y la implantación de una solución personalizada se facturan aparte mediante un pago único, según las condiciones de cada cliente.
Nuestra plataforma protegida SWISS SECURIUM® también puede integrarse en otras soluciones AD.
Si tienes preguntas sobre la integración o dudas sobre la implantación de nuestros productos en la infraestructura TI de tu empresa, no dudes en plantearlas a través de nuestro formulario de contacto. ¡Nuestro equipo estará encantado de responderte!
Este sitio web utiliza cookies, las cuales tienen dos funciones: por un lado, están proporcionando una funcionalidad básica para este sitio web. Por otro lado, nos permiten mejorar nuestro contenido guardando y analizando datos anónimos de usuario. Usted puede cambiar su consentimiento a utilizar estas cookies en cualquier momento. Encontrar más información sobre cookies en nuestro Declaración de Protección de Datos y sobre nosotros en el Aviso Legal.