



La sécurité informatique n’échoue pas à cause de l’outil
La sécurité n’échoue pas faute de connaissances, mais au quotidien. Découvrez comment rendre vos processus vraiment sûrs.
Aujourd’hui, de nombreuses entreprises investissent dans des gestionnaires de mots de passe professionnels, des solutions de sécurité modernes et des directives claires. Sur le papier, beaucoup de choses sont réglées : les identifiants doivent être gérés de manière centralisée, les autorisations suivent des processus définis et les collaborateurs savent, en principe, quelles règles s’appliquent.
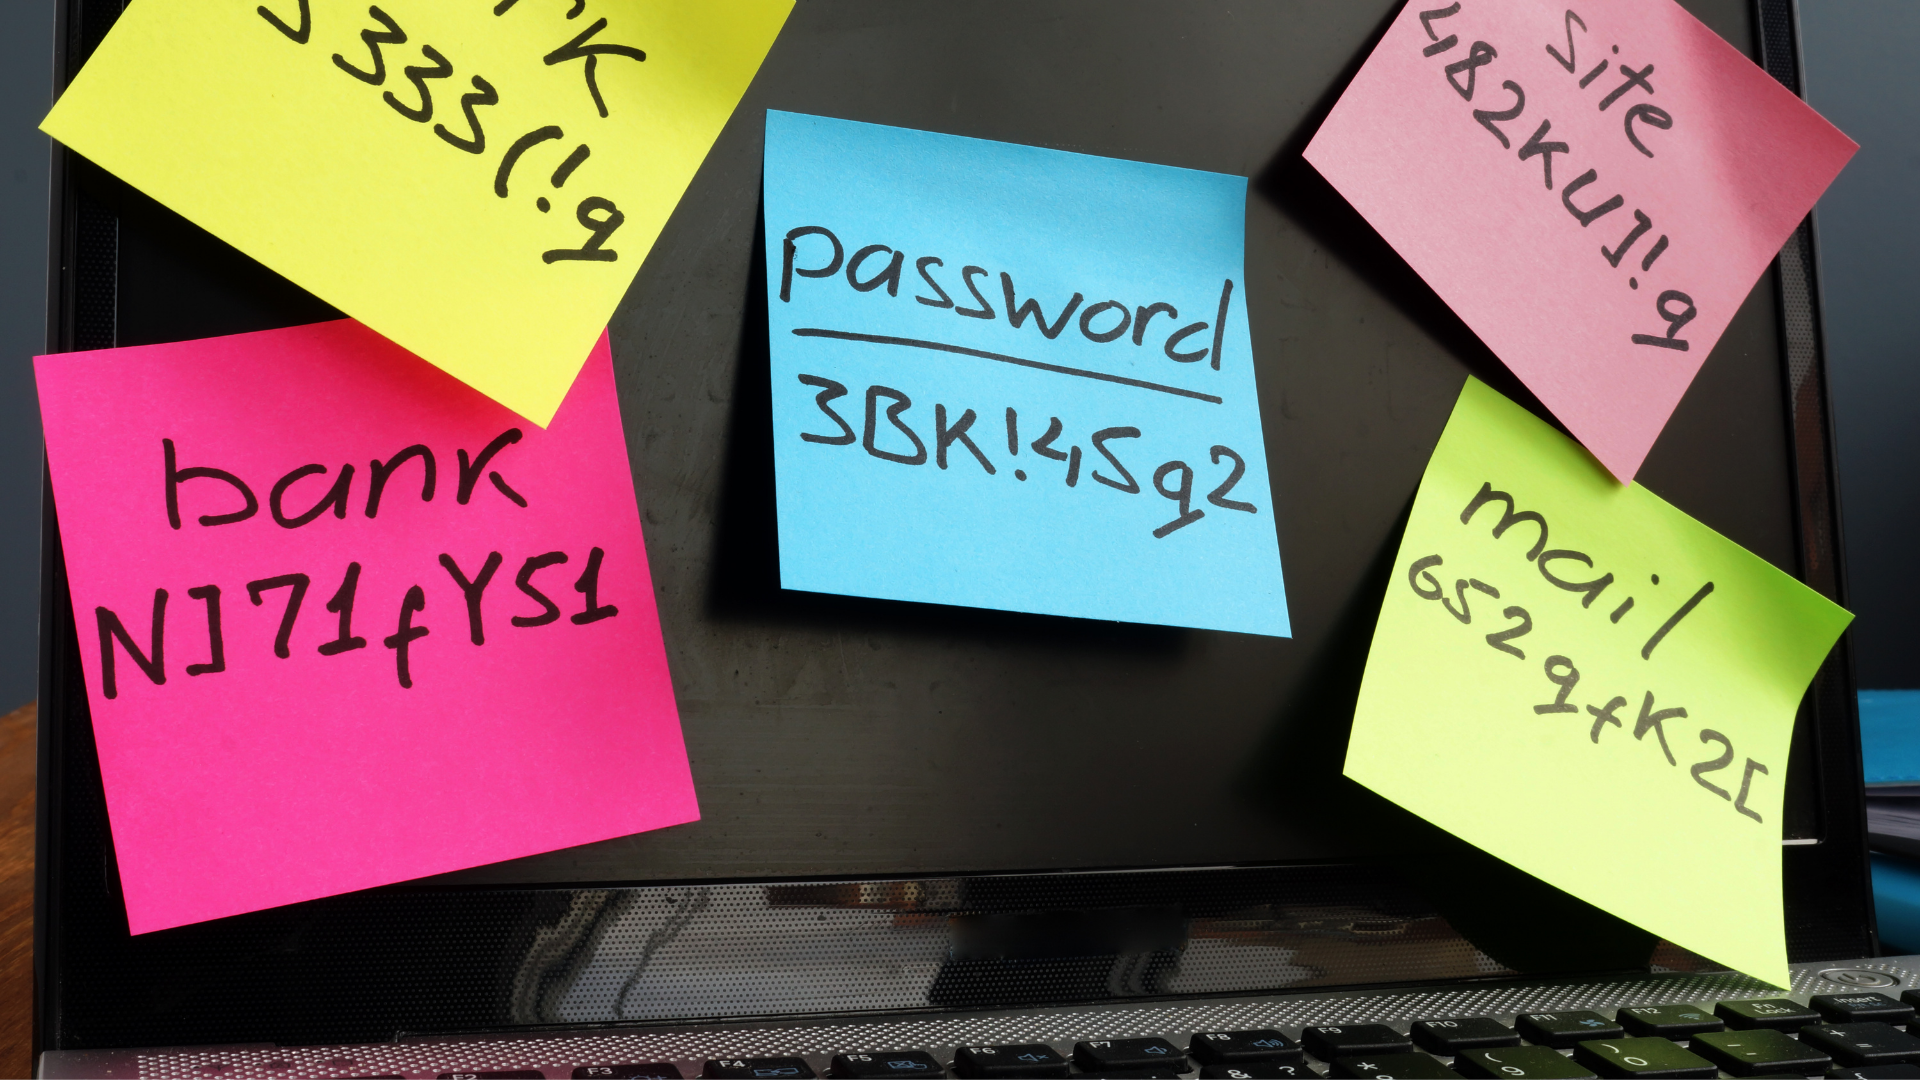
Pourtant, des contournements risqués apparaissent sans cesse au quotidien. Les mots de passe atterrissent dans des fichiers Excel, les identifiants sont enregistrés dans des notes, les accès sont partagés via des canaux privés ou certains collaborateurs se tournent vers des solutions extérieures à l’informatique officielle. Le plus souvent, ce n’est pas par négligence, mais parce que le quotidien professionnel l’emporte sur n’importe quelle directive.
Voilà la réalité dérangeante : la sécurité informatique échoue rarement par simple manque de connaissances. Beaucoup de collaborateurs savent que certaines pratiques sont risquées. Ils savent que les mots de passe ne doivent pas être stockés dans des tableaux, des e-mails ou des messageries privées. Ce qui compte vraiment, c’est la facilité ou la difficulté avec laquelle les processus sécurisés peuvent être utilisés au quotidien.
Si la voie sûre est plus compliquée, plus lente ou moins claire que la voie risquée, c’est tôt ou tard cette dernière qui sera empruntée. Non pas parce que les gens veulent délibérément créer des risques, mais parce qu’ils prennent des décisions pragmatiques sous la pression du temps.
Pourquoi les systèmes sécurisés échouent au quotidien
Dans de nombreuses organisations, la sécurité informatique est en théorie bien encadrée. Il existe des directives, des outils, des concepts d’autorisation et des processus internes. Dans la pratique, la réalité est souvent différente : un collaborateur a besoin d’accéder d’urgence à un système, le collègue responsable est injoignable, la validation prend trop de temps ou personne ne sait exactement qui est habilité à accorder l’accès.
Dans ces situations, on improvise. Un mot de passe est transmis à la hâte, un accès partagé temporairement ou un fichier enregistré en local, alors qu’un processus sécurisé existe. La voie officielle n’est pas sciemment ignorée : au moment décisif, elle paraît simplement trop lente ou trop lourde.
Les causes se trouvent rarement chez les collaborateurs eux-mêmes, mais dans la structure. Des modèles d’autorisation trop complexes, des responsabilités floues, l’absence de formation initiale aux méthodes de travail sûres, la pression du quotidien et des droits d’accès mal entretenus empêchent les processus sécurisés de fonctionner durablement.
C’est pourquoi il serait réducteur de considérer ces situations comme des fautes individuelles. Si une entreprise veut que les processus sécurisés soient respectés, elle doit les concevoir de façon à ce qu’ils fonctionnent réellement au quotidien.
La sécurité doit être plus simple que l’insécurité
De nombreuses entreprises tentent de faire évoluer les comportements de sécurité principalement par la formation. La formation est importante, mais elle ne suffit pas. Le savoir ne se traduit pas automatiquement en actions sûres si la voie sécurisée est compliquée, lente ou difficile à comprendre.
La plupart des collaborateurs connaissent les risques de base. Ils savent que les mots de passe n’ont rien à faire dans un fichier Excel et que les identifiants ne se partagent pas par e-mail ou par chat. Et pourtant, cela arrive lorsque le processus officiel est indisponible, méconnu ou trop fastidieux au moment décisif.
La sécurité informatique moderne doit donc suivre un principe clair : la voie sûre doit être plus simple que la voie risquée. Cela suppose des processus compréhensibles, des responsabilités claires et des validations suffisamment rapides. Les systèmes doivent s’adapter au quotidien – et non l’inverse.
Dans la pratique, ce qui fonctionne le mieux, ce sont des procédures simples, des rôles clairs, des droits d’accès traçables et des barrières techniques contre les contournements risqués. Les collaborateurs ne devraient pas avoir à prendre seuls la décision parfaite dans chaque situation. De bons systèmes empêchent les décisions risquées, rattrapent les erreurs ou, au moins, les rendent visibles avant qu’elles ne deviennent un risque majeur.
Une culture de la sécurité plutôt qu’une avalanche de formations
Face aux problèmes de sécurité, de nombreuses entreprises multiplient les formations, les modules d’e-learning, les directives ou les formations obligatoires répétées. Cela peut capter l’attention à court terme, mais ne règle pas automatiquement le problème de fond. La sécurité ne naît pas d’un matraquage permanent, mais d’une culture dans laquelle les décisions sûres deviennent naturelles au quotidien.
Une culture de la sécurité efficace signifie que la sécurité n’est pas perçue comme un sujet informatique à part, mais comme une composante du travail professionnel. Pas besoin de programmes trop complexes : il faut des règles compréhensibles, des formations courtes et concrètes, des rappels réguliers et une culture ouverte de l’erreur et du signalement.
Le rôle de la direction est particulièrement important. Si les managers tolèrent les raccourcis risqués, les directives perdent tout effet. S’ils exigent au contraire des processus rigoureux, encouragent les questions et montrent par l’exemple que la sécurité fait partie du travail bien fait, les comportements évoluent sensiblement dans l’entreprise.
La sécurité n’est alors plus perçue comme un obstacle, mais comme une condition normale d’une collaboration fiable. C’est précisément là que naît une culture de la sécurité qui n’est pas seulement documentée, mais qui fonctionne au quotidien.
La gestion des mots de passe est un processus
Un gestionnaire de mots de passe est un élément important pour renforcer la sécurité, mais il ne résout pas le problème à lui seul. L’essentiel est de savoir dans quelle mesure il est ancré dans l’organisation et si les processus associés sont appliqués de manière rigoureuse.
Les questions sont fondamentales : qui a accès à quels mots de passe ? Qui peut partager des identifiants ? Quels droits s’appliquent à quels rôles ? Que se passe-t-il en cas de changement de poste ? À quelle vitesse les accès sont-ils désactivés lors d’un départ ? C’est précisément à ces endroits que se créent les véritables failles de sécurité dans de nombreuses entreprises.
La gestion des mots de passe doit donc fonctionner tout au long du cycle de vie du collaborateur. Elle commence à l’onboarding, accompagne les changements de poste et ne s’arrête pas au départ, mais avec la désactivation et le contrôle rigoureux de tous les accès concernés.
Onboarding : attribuer les bons accès dès le départ
À l’arrivée de nouveaux collaborateurs, les droits d’accès sont souvent attribués largement pour qu’ils soient opérationnels au plus vite. C’est compréhensible, mais risqué. Si trop d’autorisations sont accordées au départ, un stock de droits se constitue rapidement et ne sera presque jamais entièrement revu par la suite.
Une approche basée sur les rôles est plus judicieuse : les nouveaux collaborateurs ne reçoivent que les accès dont ils ont réellement besoin pour leur mission. Cela suppose des processus de validation clairs, des responsabilités documentées et une gestion centralisée des identifiants sensibles.
On obtient ainsi, dès le départ, du contrôle plutôt qu’une prolifération anarchique. Les collaborateurs sont opérationnels sans droits superflus, et l’entreprise garde une vue d’ensemble sur les accès accordés et leurs raisons.
Changement de poste : les droits doivent correspondre à la mission actuelle
Les changements de poste internes constituent un angle mort fréquent. Les collaborateurs changent de service, prennent de nouvelles missions ou cèdent d’anciennes responsabilités. Les nouveaux accès sont créés, tandis que les anciens restent souvent en place.
Au fil des mois ou des années, des autorisations devenues inutiles s’accumulent. La surface d’attaque s’élargit inutilement, sans que cela se remarque au quotidien. La situation devient particulièrement critique lorsque ces anciens accès concernent des systèmes sensibles, des identifiants partagés ou des fonctions d’administration.
Lors d’un changement de poste, les droits d’accès doivent donc être systématiquement revus et ajustés : attribuer les nouveaux droits de manière ciblée, retirer les anciens et réévaluer les accès sensibles. C’est là que l’on voit si la gestion des mots de passe est comprise comme un processus continu ou si l’on dispose simplement d’un outil.
Offboarding : les départs ne doivent pas laisser de failles de sécurité
Lorsqu’un collaborateur quitte l’entreprise, la révocation de ses accès doit fonctionner de manière fiable. Il ne suffit pas de désactiver son compte utilisateur : les mots de passe partagés, clés API, jetons, certificats, plateformes externes, accès cloud et comptes de prestataires doivent également être pris en compte.
Un offboarding rigoureux comporte donc plusieurs niveaux : désactiver les comptes utilisateurs, retirer les accès partagés, renouveler les mots de passe critiques et vérifier les clés techniques. Il est tout aussi important de contrôler les plateformes externes auxquelles d’anciens collaborateurs pourraient encore avoir accès.
Des processus d’offboarding approximatifs entraînent directement des risques de sécurité – quelle que soit la qualité de l’outil utilisé. Si le processus ne fonctionne pas de manière fiable, des accès subsistent sans que personne ne les surveille activement.
Les accès externes, un risque sous-estimé
De nombreux concepts de sécurité se concentrent sur les comptes utilisateurs internes et s’arrêtent, dans les esprits, aux frontières de l’entreprise. Or c’est justement là qu’apparaissent de nombreuses nouvelles surfaces d’attaque. Les partenaires commerciaux reçoivent des accès VPN, les clients des droits étendus, des prestataires externes interviennent sur les systèmes, des logiciels tiers sont connectés et des outils accèdent aux données via des interfaces.
Chaque accès externe peut être justifié sur le plan métier, mais il constitue aussi un risque supplémentaire s’il n’est pas correctement contrôlé. Les accès externes doivent donc toujours être limités, documentés et revus régulièrement. L’authentification multifacteur, la segmentation du réseau, les autorisations limitées dans le temps et des responsabilités claires sont des mesures de protection essentielles.
Les entreprises ne protègent pas seulement leur propre informatique, mais aussi, indirectement, leurs liaisons avec les clients, partenaires et prestataires. Ces liaisons intéressent de plus en plus les attaquants, précisément parce qu’elles sont souvent moins strictement contrôlées que les systèmes internes.
Les points faibles typiques des entreprises
Dans la pratique, les mêmes points faibles reviennent sans cesse en matière de sécurité informatique et de gestion des mots de passe : responsabilités floues, processus manuels et sources d’erreurs, manque de transparence sur les droits d’accès, accès administrateur non contrôlés, gestion confuse des clés et certificats, et outils privés utilisés en parallèle des solutions officielles.
Pris isolément, ces problèmes semblent souvent anodins. Cumulés, ils engendrent toutefois des risques considérables. Chaque exception manuelle, chaque accès flou et chaque mot de passe non documenté génère une charge supplémentaire – au quotidien, lors des audits, lors des changements de personnel et, au plus tard, en cas d’incident.
Ces points faibles coûtent non seulement en sécurité, mais aussi en temps, en efficacité et en argent. Plus les processus et responsabilités sont flous, plus les collaborateurs doivent se renseigner, improviser ou se rabattre sur des alternatives risquées.
La sécurité commence au quotidien
Les cyberrisques ne sont plus depuis longtemps un sujet purement technique. Ce sont des risques économiques, car ils touchent la capacité de travail, les données clients, les processus, la communication et la confiance. La question décisive n’est donc pas seulement de savoir si une entreprise sera attaquée, mais à quel point elle est préparée à un incident.
Une sécurité informatique efficace naît là où solutions techniques, processus clairs et culture de la sécurité vécue se combinent. Si l’un de ces facteurs manque, des failles apparaissent. Un gestionnaire de mots de passe sans processus rigoureux est contourné, des directives sans soutien technique restent théoriques et des formations sans exemplarité de la direction restent sans effet.
Ce n’est que lorsque technologie, processus et comportements s’accordent qu’un niveau de sécurité efficace au quotidien est atteint. C’est pourquoi la sécurité informatique ne doit pas seulement être mise en place, mais entretenue, contrôlée et adaptée en permanence à la réalité de l’entreprise.
Conclusion : un outil seul ne crée pas la sécurité
La sécurité informatique n’échoue pas parce que les entreprises n’utilisent pas d’outils. Elle échoue souvent parce que les outils ne sont pas intégrés de manière cohérente au quotidien. Un gestionnaire de mots de passe est important, mais il reste un outil. L’essentiel est que les collaborateurs le comprennent, l’utilisent et le perçoivent comme la voie sûre la plus simple dans leur travail quotidien.
La sécurité ne vient pas du seul logiciel. Elle naît de responsabilités claires, de processus pertinents, de contrôles réguliers et d’une culture d’entreprise qui facilite les décisions sûres. Ce n’est que lorsque ces éléments se rejoignent qu’un outil devient une composante efficace de la sécurité de l’entreprise.
Un gestionnaire de mots de passe ne suffit donc pas, à lui seul, à créer la sécurité. C’est son utilisation cohérente au quotidien qui fait la différence.
Ce site web utilise des cookies. Ceux-ci ont deux fonctions: d'une part, ils fournissent des fonctionnalités de base pour le site web. D'un autre côté, ils nous permettent d'améliorer notre contenu en enregistrant et en analysant les données anonymes des utilisateurs. Vous pouvez à tout moment reconsidérer votre consentement à l'utilisation des cookies. Trouvez plus d'informations sur les cookies sur notre Déclaration relative aux cookies et sur notre Politique de confidentialité.