



La seguridad informática no falla por culpa de la herramienta
La seguridad no falla por falta de conocimientos, sino en el día a día. Descubra cómo hacer que sus procesos sean realmente seguros.
Hoy en día, muchas empresas invierten en gestores de contraseñas profesionales, soluciones de seguridad modernas y políticas claras. Sobre el papel, mucho está resuelto: las credenciales deben gestionarse de forma centralizada, los permisos siguen procesos definidos y los empleados saben, en principio, qué normas se aplican.
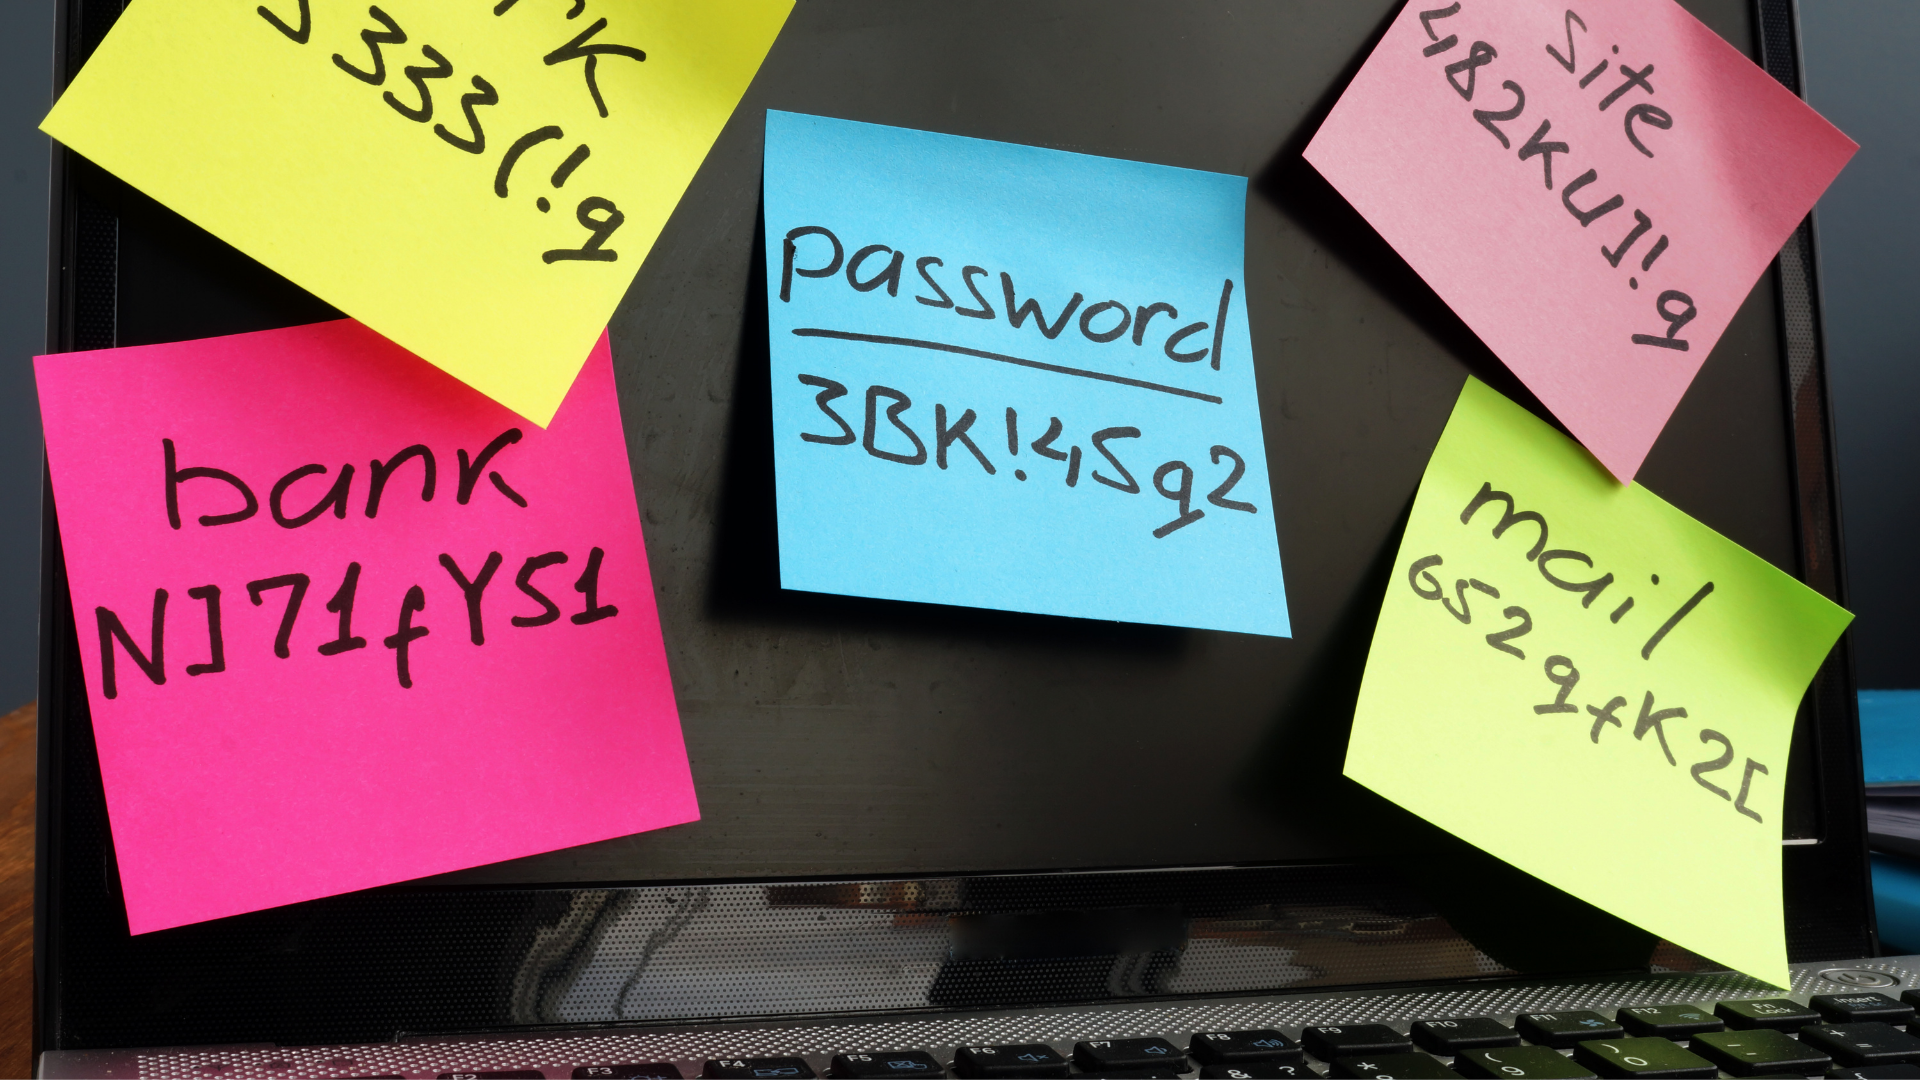
Sin embargo, en el día a día surgen una y otra vez atajos inseguros. Las contraseñas acaban en listas de Excel, las credenciales se guardan en notas, los accesos se comparten por canales privados o algunos empleados recurren a soluciones ajenas a la informática oficial. Normalmente no es por descuido, sino porque el trabajo diario suele pesar más que cualquier política.
Esa es la incómoda realidad: la seguridad informática rara vez falla solo por falta de conocimientos. Muchos empleados saben que ciertos atajos son inseguros. Saben que las contraseñas no deben guardarse en hojas de cálculo, correos electrónicos o chats privados. Lo decisivo, sin embargo, es lo fácil o difícil que resulta utilizar los procesos seguros en el día a día.
Si el camino seguro es más complicado, más lento o menos claro que el inseguro, tarde o temprano se acabará usando el inseguro. No porque las personas quieran crear riesgos a propósito, sino porque toman decisiones pragmáticas bajo presión de tiempo.
Por qué los sistemas seguros fallan en el día a día
En muchas organizaciones, la seguridad informática está bien regulada en teoría. Hay directrices, herramientas, conceptos de permisos y procesos internos. En la práctica, sin embargo, la imagen suele ser otra: un empleado necesita acceder con urgencia a un sistema, el compañero responsable no está localizable, la autorización tarda demasiado o nadie sabe exactamente quién puede conceder el acceso.
En esas situaciones se improvisa. Se pasa una contraseña rápidamente, se comparte un acceso temporalmente o se guarda un archivo en local, aunque en realidad exista un proceso seguro para ello. El camino oficial no se ignora deliberadamente: en el momento decisivo se percibe como demasiado lento o engorroso.
Las causas no suelen estar en los empleados, sino en la estructura. Modelos de permisos demasiado complejos, responsabilidades poco claras, falta de formación inicial en formas de trabajo seguras, presión del día a día y derechos de acceso mal mantenidos hacen que los procesos seguros no funcionen de forma estable en la práctica.
Por eso es simplista considerar estas situaciones como una mala conducta individual. Si una empresa quiere que se respeten los procesos seguros, debe diseñarlos de forma que funcionen realmente en el trabajo diario.
La seguridad debe ser más fácil que la inseguridad
Muchas empresas intentan cambiar el comportamiento en materia de seguridad sobre todo mediante formación. La formación es importante, pero no basta. El conocimiento no se traduce automáticamente en un comportamiento seguro si el camino seguro es complicado, lento o difícil de entender.
La mayoría de los empleados conoce los riesgos básicos. Saben que las contraseñas no deben ir en una lista de Excel y que las credenciales no se comparten por correo o chat. Aun así, ocurre cuando, en el momento decisivo, el proceso oficial no está disponible, no se conoce o resulta demasiado laborioso.
Por eso, la seguridad informática moderna debe seguir un principio claro: el camino seguro tiene que ser más fácil que el inseguro. Eso implica procesos comprensibles, responsabilidades claras y autorizaciones suficientemente rápidas. Los sistemas deben adaptarse al trabajo diario, y no al revés.
En la práctica, lo que mejor funciona son procedimientos sencillos, roles claros, derechos de acceso trazables y barreras técnicas contra los atajos inseguros. Los empleados no deberían tener que tomar por sí mismos la decisión perfecta en cada situación. Los buenos sistemas impiden las decisiones inseguras, detectan los errores o al menos los hacen visibles antes de que se conviertan en un riesgo mayor.
Cultura de seguridad en lugar de una avalancha de formaciones
Muchas empresas responden a los problemas de seguridad con más cursos, más e-learning, más políticas o formaciones obligatorias repetidas. Puede generar atención a corto plazo, pero no resuelve automáticamente el problema de fondo. La seguridad no surge de un bombardeo constante de mensajes, sino de una cultura en la que las decisiones seguras se vuelven algo natural en el día a día.
Una cultura de seguridad eficaz significa que la seguridad no se entiende como un tema informático aparte, sino como parte del trabajo profesional. No hacen falta programas excesivamente complejos, sino normas comprensibles, formaciones breves y prácticas, recordatorios periódicos y una cultura abierta ante los errores y su notificación.
El papel de la dirección es especialmente importante. Si los responsables toleran los atajos inseguros, las políticas pierden su eficacia. En cambio, si exigen procesos limpios, apoyan las consultas y demuestran con su ejemplo que la seguridad forma parte del buen trabajo, el comportamiento en la empresa cambia de forma notable.
Entonces la seguridad deja de percibirse como un obstáculo y pasa a ser un requisito normal para una colaboración fiable. Justo ahí nace una cultura de seguridad que no solo está documentada, sino que funciona en el día a día.
La gestión de contraseñas es un proceso
Un gestor de contraseñas es una pieza importante para mejorar la seguridad, pero por sí solo no resuelve el problema. Lo decisivo es lo bien integrado que esté en la organización y si los procesos asociados se aplican de forma coherente.
Se trata de preguntas fundamentales: ¿quién tiene acceso a qué contraseñas? ¿Quién puede compartir credenciales? ¿Qué derechos se aplican a cada rol? ¿Qué ocurre cuando alguien cambia de puesto? ¿Con qué rapidez se desactivan los accesos cuando alguien se marcha? Es precisamente en estos puntos donde surgen las verdaderas brechas de seguridad en muchas empresas.
Por eso, la gestión de contraseñas debe funcionar a lo largo de todo el ciclo de vida del empleado. Empieza con el onboarding, acompaña los cambios de puesto y no termina con la salida, sino con la desactivación y la revisión rigurosa de todos los accesos relevantes.
Onboarding: asignar bien los accesos desde el principio
Cuando se incorporan nuevos empleados, los derechos de acceso suelen concederse con generosidad para que la persona pueda trabajar cuanto antes. Es comprensible, pero arriesgado. Si al principio se conceden demasiados permisos, se acumula rápidamente un conjunto de derechos que después casi nunca se revisa por completo.
Tiene más sentido un enfoque basado en roles: los nuevos empleados reciben solo los accesos que realmente necesitan para su trabajo. Para ello hacen falta procesos de autorización claros, responsabilidades documentadas y una gestión centralizada de las credenciales sensibles.
Así se consigue control en lugar de descontrol desde el primer día. Los empleados pueden trabajar sin recibir derechos innecesarios, y la empresa mantiene una visión clara de qué accesos se han concedido y por qué.
Cambios de puesto: los derechos deben ajustarse a la función actual
Un punto ciego frecuente son los cambios de puesto internos. Los empleados cambian de departamento, asumen nuevas tareas o ceden antiguas responsabilidades. Se configuran los nuevos accesos, pero los antiguos a menudo se mantienen.
Así, a lo largo de meses o años, se acumulan permisos que ya no se necesitan. La superficie de ataque crece innecesariamente sin que se note en el día a día. Resulta especialmente crítico cuando esos accesos anteriores afectan a sistemas sensibles, credenciales compartidas o funciones de administración.
Por eso, en los cambios de puesto, los derechos de acceso deben revisarse y ajustarse de forma sistemática: conceder los nuevos derechos de manera específica, retirar los antiguos y reevaluar los accesos sensibles. Precisamente aquí se ve si la gestión de contraseñas se entiende como un proceso continuo o si simplemente se dispone de una herramienta.
Offboarding: las salidas no deben dejar brechas de seguridad
Cuando un empleado deja la empresa, la retirada de sus derechos de acceso debe funcionar de forma fiable. No basta con desactivar la cuenta de usuario: también hay que tener en cuenta las contraseñas compartidas, claves API, tokens, certificados, plataformas externas, accesos a la nube y cuentas de proveedores de servicios.
Un offboarding limpio abarca, por tanto, varios niveles: desactivar las cuentas de usuario, retirar los accesos compartidos, cambiar las contraseñas críticas y revisar las claves técnicas. Igual de importante es controlar las plataformas externas a las que los antiguos empleados podrían seguir teniendo acceso.
Los procesos de offboarding poco precisos generan directamente riesgos de seguridad, independientemente de lo buena que sea la herramienta utilizada. Si el proceso no funciona de forma fiable, quedan accesos activos que ya nadie vigila.
Los accesos externos, un riesgo subestimado
Muchos conceptos de seguridad se centran en las cuentas de usuario internas y, mentalmente, terminan en los límites de la empresa. En la práctica, sin embargo, es justo ahí donde aparecen muchas nuevas superficies de ataque. Los socios comerciales reciben accesos VPN, los clientes obtienen derechos ampliados, proveedores externos trabajan en los sistemas, se conecta software de terceros y las herramientas acceden a los datos mediante interfaces.
Cada acceso externo puede tener sentido desde el punto de vista del negocio, pero también supone un riesgo adicional si no se controla adecuadamente. Por eso, los accesos externos deben limitarse, documentarse y revisarse periódicamente. La autenticación multifactor, la segmentación de la red, los permisos de duración limitada y las responsabilidades claras son medidas de protección clave.
Las empresas no solo protegen su propia infraestructura informática, sino también, de forma indirecta, sus conexiones con clientes, socios y proveedores. Estas conexiones resultan cada vez más atractivas para los atacantes, precisamente porque a menudo se controlan con menos rigor que los sistemas internos.
Puntos débiles típicos en las empresas
En la práctica, en seguridad informática y gestión de contraseñas aparecen una y otra vez los mismos puntos débiles: responsabilidades poco claras, procesos manuales y propensos a errores, falta de transparencia sobre los derechos de acceso, accesos de administrador sin control, una gestión confusa de claves y certificados, y herramientas privadas utilizadas junto a las soluciones oficiales.
Por separado, estos problemas suelen parecer poco relevantes. Sumados, sin embargo, generan riesgos considerables. Cada excepción manual, cada acceso poco claro y cada contraseña no documentada genera trabajo adicional. Se nota en el día a día, en las auditorías, en los cambios de personal y, a más tardar, en caso de incidente.
Estos puntos débiles no solo cuestan seguridad, sino también tiempo, eficiencia y dinero. Cuanto menos claros son los procesos y las responsabilidades, más a menudo los empleados tienen que preguntar, improvisar o recurrir a alternativas inseguras.
La seguridad empieza en el día a día
Los ciberriesgos hace tiempo que dejaron de ser un tema puramente técnico. Son un riesgo empresarial, porque afectan a la capacidad de trabajo, los datos de los clientes, los procesos, la comunicación y la confianza. La pregunta decisiva, por tanto, no es solo si una empresa será atacada, sino lo preparada que está para un incidente.
La seguridad informática eficaz surge donde las soluciones técnicas, los procesos claros y una cultura de seguridad vivida funcionan conjuntamente. Si falta uno de estos factores, aparecen brechas. Un gestor de contraseñas sin procesos claros se elude, las políticas sin apoyo técnico se quedan en teoría y la formación sin una dirección que dé ejemplo se diluye.
Solo cuando tecnología, procesos y comportamiento encajan se alcanza un nivel de seguridad que funciona en el día a día. Por eso la seguridad informática no solo debe implantarse, sino mantenerse, revisarse y adaptarse continuamente a la realidad de la empresa.
Conclusión: una herramienta por sí sola no crea seguridad
La seguridad informática no falla porque las empresas no utilicen herramientas. A menudo falla porque las herramientas no se integran de forma coherente en el trabajo diario. Un gestor de contraseñas es importante, pero sigue siendo una herramienta. Lo decisivo es que los empleados lo entiendan, lo utilicen y lo perciban como el camino seguro más sencillo en su día a día.
La seguridad no surge solo del software. Surge de responsabilidades claras, procesos sensatos, controles periódicos y una cultura empresarial que facilite las decisiones seguras. Solo cuando se combinan estos elementos, una herramienta se convierte en un componente eficaz de la seguridad corporativa.
Por tanto, un gestor de contraseñas por sí solo no crea seguridad. Lo que marca la diferencia es su uso coherente en el día a día.
Este sitio web utiliza cookies, las cuales tienen dos funciones: por un lado, están proporcionando una funcionalidad básica para este sitio web. Por otro lado, nos permiten mejorar nuestro contenido guardando y analizando datos anónimos de usuario. Usted puede cambiar su consentimiento a utilizar estas cookies en cualquier momento. Encontrar más información sobre cookies en nuestro Declaración de Protección de Datos y sobre nosotros en el Aviso Legal.