



Amendes RGPD en chiffres et perspectives pour la loi suisse sur la protection des données (nLPD)
Tour d’horizon des statistiques les plus parlantes sur les amendes RGPD et prévisions sur ce que l’on peut attendre de la nouvelle LPD suisse.
Le Règlement général sur la protection des données (RGPD) est entré en vigueur le 25 mai 2018, il y a plus de cinq ans. Il visait à harmoniser les législations sur la protection des données dans toute l’Union européenne et a placé la barre très haut en matière de protection des données personnelles des utilisateurs. Malgré l’annonce anticipée, de nombreuses entreprises n’ont pas réussi à préparer leurs systèmes d’information à temps. Rappelons que les amendes pour violation du RGPD peuvent atteindre 20 millions d’euros ou 4 % du chiffre d’affaires annuel de l’entreprise.
Le nombre d’amendes
Depuis l’entrée en vigueur du règlement jusqu’en août 2023, 1801 amendes ont été infligées, pour un total de plus de 4 milliards d’euros. Les 14 premiers mois d’application du RGPD ont été relativement calmes en termes de nombre et de montant des amendes (hormis le cas Google en janvier 2019, condamné à 50 millions d’euros pour manque de transparence). Le graphique ci-dessous montre le nombre d’amendes par mois.
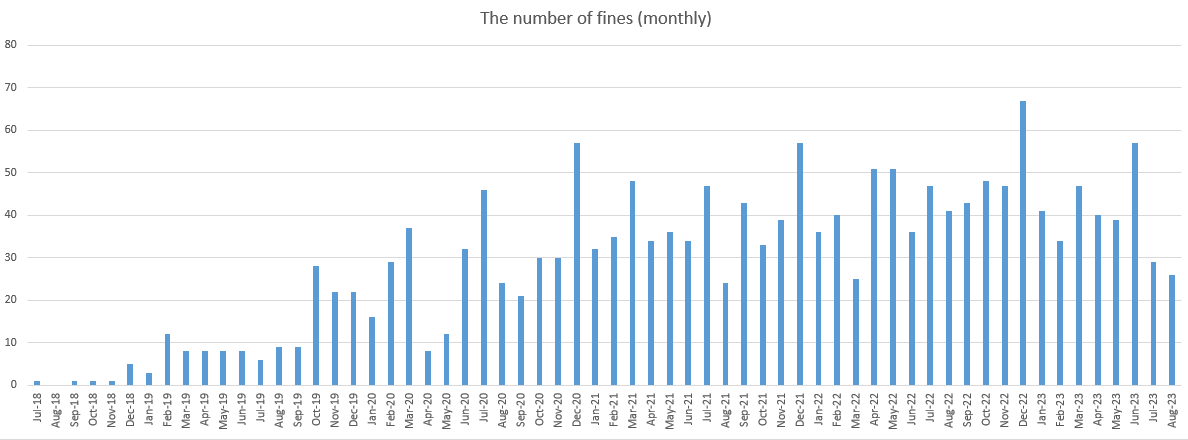
Au cours de la dernière année (de septembre 2022 à août 2023), le nombre moyen d’amendes s’est élevé à 43 par mois, ce qui est peu au regard des 27 pays de l’UE. En moyenne, cela représente 1,5 amende par pays et par mois.
Statistiques sur le montant des amendes
Le premier en tête du classement par montant a été Google en 2021, avec 200 millions d’euros. Google a vite retenu la leçon et n’a plus été sanctionné depuis 2021. Le leader incontesté en montant cumulé reste toutefois l’actuelle Meta (sanctionnée pour la première fois sous le nom de Facebook), avec plus de 2,3 milliards d’euros. Fait notable : contrairement à Google, Meta continue d’être sanctionnée chaque année, et les montants augmentent de manière spectaculaire.
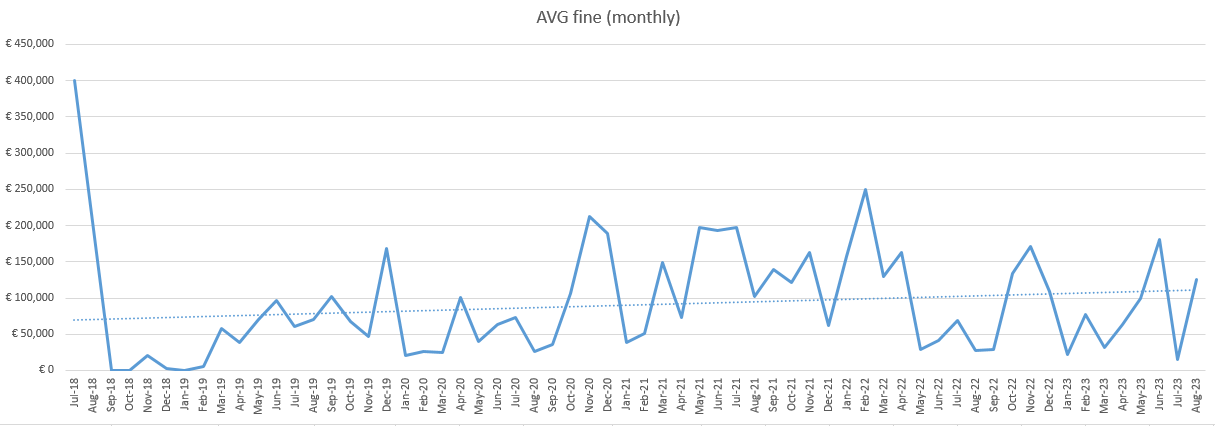
Nous avons tenté d’épurer les données mensuelles en excluant les cas exceptionnels de plus de 5 millions d’euros : il en ressort que l’amende moyenne s’élève à environ 91 000 euros sur l’ensemble de la période depuis 2018, et à 88 000 euros sur les 12 derniers mois.
Le graphique ci-dessous présente l’amende moyenne par cas (hors cas supérieurs à 5 millions d’euros).
Le classement
Le pays en tête pour le montant des amendes est l’Irlande (en raison de Meta et Google, bien sûr). Plus surprenant : le Luxembourg arrive en deuxième position.
En nombre d’amendes, l’Espagne est le leader absolu avec 733 amendes sur un total de 1801.
Les violations les plus fréquentes (en nombre et en montant) concernent le « non-respect des principes généraux du traitement des données » et une « base juridique insuffisante pour le traitement des données ». Loin derrière, en troisième position, figurent les « mesures techniques et organisationnelles insuffisantes pour garantir la sécurité de l’information ».
Et la loi suisse sur la protection des données ?
Par analogie avec le RGPD, l’ensemble du système suisse aura besoin d’un certain temps pour adapter ses nouveaux processus. Cela ne signifie pas pour autant que vous pouvez vous reposer sur vos lauriers et négliger la cybersécurité et la protection des données dans votre entreprise. Si votre entreprise n’a pas encore achevé sa mise en conformité avec la nouvelle LPD (nLPD), nous vous recommandons vivement de le faire au plus vite.
Comme la responsabilité selon la nLPD porte avant tout sur les personnes physiques et que l’amende maximale est de 250 000 francs, il ne faut probablement pas s’attendre à des amendes aussi élevées que sous le RGPD. Et comme les exigences suisses en matière de traitement des données personnelles sont globalement un peu plus modérées que celles du RGPD, que les amendes ne s’appliquent qu’aux violations intentionnelles et ne sont le plus souvent prononcées que sur plainte, on peut espérer que les procédures pénales seront moins nombreuses en Suisse. Du moins dans un premier temps.
Après une « période d’essai », les procédures d’enquête et de poursuite prévues par la nouvelle LPD seront sans doute développées et affinées. Il faudra alors s’attendre à une hausse du nombre de cas et du montant des amendes.
C’est pourquoi il est essentiel de prendre la protection des données au sérieux et de mettre en place toutes les mesures nécessaires.
Vous avez des questions sur la manière d’adapter l’informatique de votre entreprise à la nouvelle réglementation ? N’hésitez pas à nous contacter via le formulaire de contact de notre site. Nous sommes là pour vous aider !
Sources :
https://dataprivacymanager.net/5-biggest-gdpr-fines-so-far-2020/
Ce site web utilise des cookies. Ceux-ci ont deux fonctions: d'une part, ils fournissent des fonctionnalités de base pour le site web. D'un autre côté, ils nous permettent d'améliorer notre contenu en enregistrant et en analysant les données anonymes des utilisateurs. Vous pouvez à tout moment reconsidérer votre consentement à l'utilisation des cookies. Trouvez plus d'informations sur les cookies sur notre Déclaration relative aux cookies et sur notre Politique de confidentialité.