



Multas del RGPD en cifras y perspectivas para la ley suiza de protección de datos (nLPD)
Repasamos las estadísticas más interesantes sobre las multas del RGPD e intentamos prever qué cabe esperar de la nueva LPD suiza.
El Reglamento General de Protección de Datos (RGPD) entró en vigor el 25 de mayo de 2018, hace más de cinco años. Su objetivo era armonizar las leyes de protección de datos en toda la Unión Europea, y elevó considerablemente el listón en la protección de los datos personales de los usuarios. Pese al anuncio anticipado, muchas empresas no lograron adaptar a tiempo sus sistemas de información. Conviene recordar que las multas por infringir el RGPD pueden alcanzar los 20 millones de euros o el 4 % de la facturación anual de la empresa.
El número de multas
Desde la entrada en vigor del reglamento hasta agosto de 2023 se impusieron 1801 multas, por un total de más de 4000 millones de euros. Los primeros 14 meses de aplicación del RGPD fueron relativamente tranquilos en número e importe de las multas (salvo el caso de Google en enero de 2019, sancionada con 50 millones de euros por falta de transparencia). El siguiente gráfico muestra el número de multas por mes.
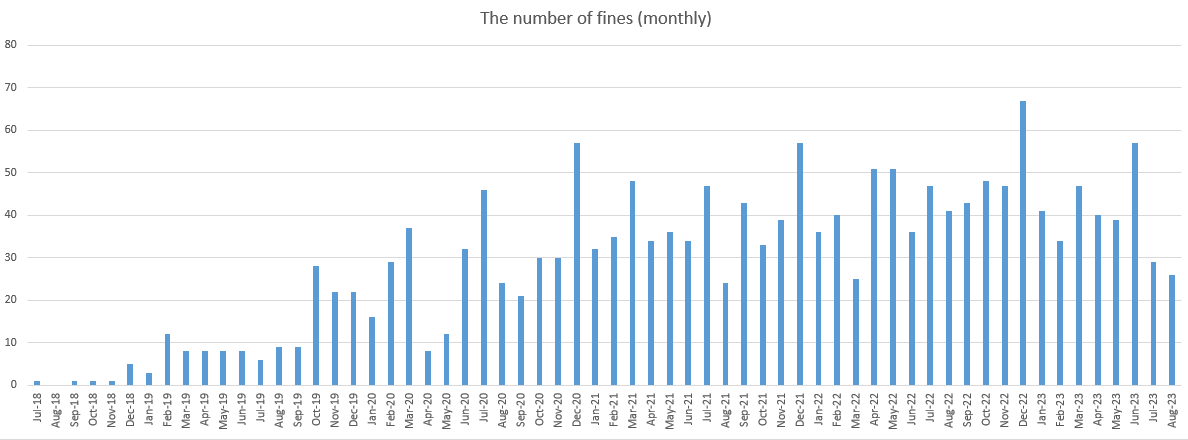
En el último año (de septiembre de 2022 a agosto de 2023), la media fue de 43 multas al mes, lo que no es mucho teniendo en cuenta que la UE tiene 27 países. De media, se imponen 1,5 multas por país y mes.
Estadísticas sobre el importe de las multas
El primero en encabezar la clasificación por importe fue Google en 2021, con 200 millones de euros. Google aprendió rápido la lección y no ha vuelto a ser sancionada desde 2021. Sin embargo, el líder indiscutible por importe total es la actual Meta (sancionada por primera vez como Facebook), con más de 2300 millones de euros. A diferencia de Google, Meta sigue recibiendo multas cada año, y su importe crece de forma alarmante.
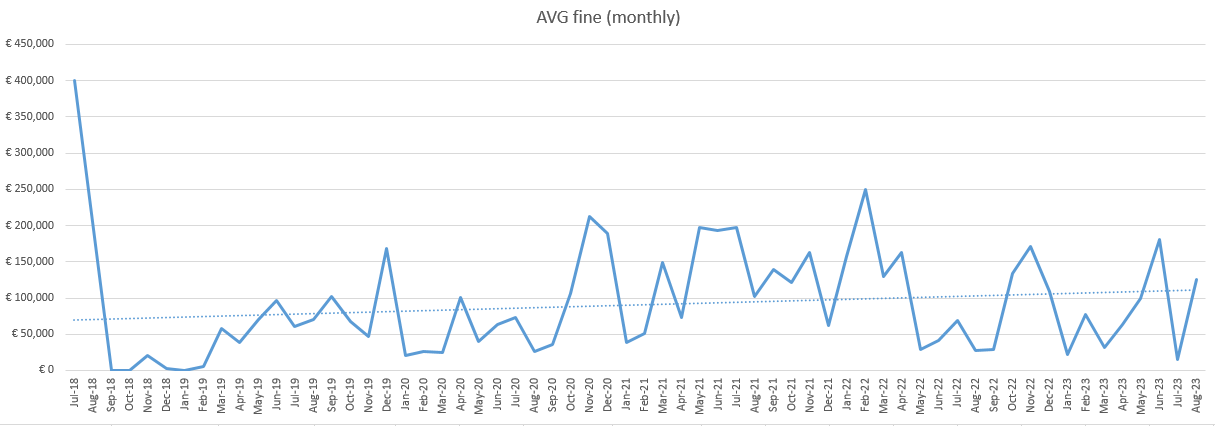
Hemos intentado depurar los datos mensuales eliminando los casos excepcionales de más de 5 millones de euros: el resultado es que la multa media ronda los 91 000 euros para todo el periodo desde 2018, y los 88 000 euros en los últimos 12 meses.
El siguiente gráfico muestra la multa media por caso (excluidos los casos de más de 5 millones de euros).
La clasificación
El país que lidera la clasificación por importe de las multas es Irlanda (por Meta y Google, naturalmente). Sorprendentemente, Luxemburgo ocupa el segundo lugar.
En número de multas, el líder absoluto es España, con 733 de un total de 1801.
Las infracciones más frecuentes (por número e importe) son el «incumplimiento de los principios generales del tratamiento de datos» y la «base jurídica insuficiente para el tratamiento de datos». A considerable distancia, en tercer lugar, figuran las «medidas técnicas y organizativas insuficientes para garantizar la seguridad de la información».
¿Y la ley suiza de protección de datos?
Por analogía con el RGPD, todo el sistema suizo necesitará algún tiempo para adaptar los nuevos procesos. Eso no significa que pueda relajarse y despreocuparse de la ciberseguridad y la protección de datos en su empresa. Si su empresa aún no ha completado la adaptación a la nueva LPD (nLPD), le recomendamos encarecidamente que lo haga cuanto antes.
Dado que, según la nLPD, la responsabilidad recae principalmente en las personas físicas y la multa máxima es de 250 000 francos, probablemente no cabe esperar multas tan elevadas como con el RGPD. Y como los requisitos suizos para el tratamiento de datos personales son en general algo más moderados que los del RGPD, las multas solo se aplican a infracciones intencionadas y, en la mayoría de los casos, solo se imponen previa denuncia, cabe esperar que en Suiza haya menos procesos penales. Al menos al principio.
Tras un «periodo de prueba», es probable que los procedimientos de investigación y persecución de la nueva LPD se desarrollen y perfeccionen. Entonces cabe esperar un aumento del número de casos y del importe de las multas.
Por eso es tan importante tomarse en serio la protección de datos y adoptar todas las medidas necesarias.
Si tiene preguntas sobre cómo adaptar la informática de su empresa a la nueva normativa, no dude en contactarnos a través del formulario de contacto de nuestra web. ¡Estamos aquí para ayudarle!
Fuentes:
https://dataprivacymanager.net/5-biggest-gdpr-fines-so-far-2020/
Este sitio web utiliza cookies, las cuales tienen dos funciones: por un lado, están proporcionando una funcionalidad básica para este sitio web. Por otro lado, nos permiten mejorar nuestro contenido guardando y analizando datos anónimos de usuario. Usted puede cambiar su consentimiento a utilizar estas cookies en cualquier momento. Encontrar más información sobre cookies en nuestro Declaración de Protección de Datos y sobre nosotros en el Aviso Legal.